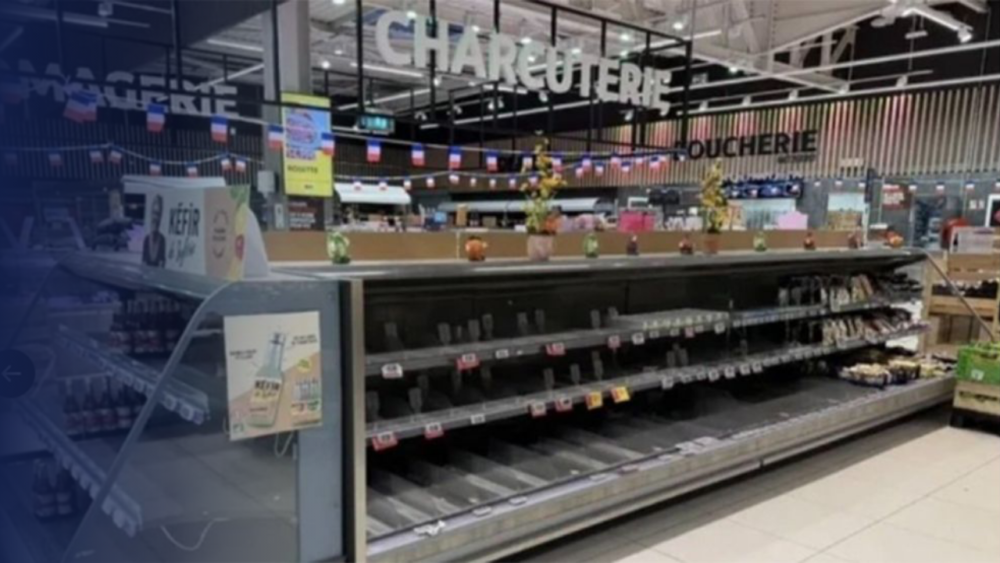
En la madrugada del doce de octubre, Francia sufrió un ciberataque dirigido contra los supermercados de una reconocida cadena. Al día de hoy, se sabe que ochenta tiendas de una cadena fueron afectadas y que se estropeó una cantidad significativa de alimentos.
¿Qué pasó? Ciberdelincuentes manipularon los sistemas de refrigeración de manera remota, elevaron la temperatura hasta cincuenta grados y, de esta forma, quebraron la cadena de frío. El resultado era previsible: equipos dañados y alimentos malogrados. Las pérdidas se encuentran aún en cuantificación.
Si bien este incidente también se habría producido en otros países europeos, no se sabe si son hechos aislados o ataques coordinados. Esto nos lleva a pensar cuán expuestas están las empresas a los ciberataques y, además, qué medidas reactivas adoptan al ser víctimas de este tipo de eventos.
¿Se imagina, estimado lector, si el ataque se hubiera producido durante la época de confinamiento obligatorio? No solo hablaríamos de pérdidas de alimentos, sino, quizás de riesgo en la salud pública. Me temo, que no nos encontramos frente a un escenario remoto, sino a uno palpable. Hace algunos años, se reportó, por ejemplo, un ataque de secuestro informático (ransomware) que afectó un hospital en Alemania y que ocasionó la muerte de un paciente, que estaba en plena operación.
Los riesgos de los ciberataques son reales. Sin embargo, parecería que aún no nos encontramos preparados para enfrentarlos.
¿Qué lecciones podemos aprender?
- La empresa debe verificar si los dispositivos electrónicos o informáticos tienen programas actualizados. No vale de nada tener un software original y no haber instalado los parches de seguridad.
- Verificar si los equipos tienen instalados programas originales. Un error frecuente de las empresas, mejor dicho, un riesgo que suelen asumir, es adquirir programas sin licencia (piratas). En estos escenarios, el desarrollador no se hará responsable por las vulnerabilidades, ya que no se ha adquirido la licencia original.
- Capacitación interna en materias de seguridad informática o de ciberseguridad. Son muy pocas las empresas que destinan recursos logísticos y humanos para la preparación o capacitación interna sobre los riesgos a los cuales se encuentran expuestos. Una buena capacitación, muchas veces es la clave para mitigar estos riesgos.
- Si tu empresa tiene un área de TI (tecnología de información), es muy importante tener una reunión con ellos, a fin de identificar qué dispositivos o sistemas se encuentran expuestos a ciberataques. Por ejemplo, el manejo del sistema de cobros, del sistema de pago en línea, contabilidad en línea, almacenamiento en la nube, procesos. Podríamos señalar que es relevante tener un mapa de riesgos inherentes a la operatividad de la empresa y a las herramientas con las que cuenta en el mundo digital.
- Tener siempre identificado una persona responsable si es que un incidente ocurre. Dicha persona, además de conocimiento técnico, debe saber, por ejemplo, a quién contactar, cómo hacerlo y qué pasos deberá seguir. En muchas empresas que asesoro, dichas personas tienen, por ejemplo, mi número de contacto y saben que frente a un incidente pueden comunicarse conmigo para brindarles la asesoría. En este caso el tiempo vale oro, como dice el spot de una entidad financiera, muy conocida y querida de nuestro país.
- Verificar si has cumplido las diferentes normas que existen sobre protección de datos personales y normas afines. Es vital conocer si tu empresa maneja datos que requieren un especial cuidado y protección.
Ahora bien, si el evento ya ocurrió, algunos consejos:
- Tu área de TI debe mantener comunicación constante con el área legal. ¿Por qué? Porque a veces, el área de soporte informático, con la finalidad de eliminar cualquier riesgo, también elimina pruebas. Por ejemplo, en un ataque de ransomware, podrían formatear los sistemas y eliminar la información que quizás conduzcan a la identificación de los atacantes. Por eso, el conocimiento técnico y especializado de ambas áreas deben dialogar.
- Adopta las medidas de mitigación del riesgo que la empresa previamente ha definido. Por ejemplo, aislar dispositivos afectados, recortar las credenciales de acceso, disminuir, dejar de operar en línea si es que pone en riesgo a los usuarios, entre otros. En este punto no podemos señalar todas las medidas que podrían ser adoptadas, porque depende del giro de negocio y del tipo de ataque que nos enfrentamos.
- Asegura las pruebas. En los estudios de abogados con áreas especializadas, contamos con personal técnico o con peritos que brindan asesoría experta para el aseguramiento de la prueba digital. Entonces, tan importante como resguardar los equipos y proteger los datos de los usuarios, será cuidar las pruebas que necesitaremos en una investigación criminal.
- Denuncia el hecho. Es muy importante cultivar una práctica institucional de reportar estos eventos (intrusismos, secuestros informáticos, daños y sabotajes informáticos) a las autoridades del caso. Algunos casos, podrán ser la Policía Nacional del Perú, a través de sus unidades especializadas, en otros casos será la fiscalía de ciberdelincuencia o la fiscalías comunes. ¿Por qué? Porque no sabemos el impacto que puede ocasionar, no sabemos qué puede estar pasando y qué más ha planificado realizar el atacante. De hecho, en algunos casos que he brindado asesoría, las empresas aseguradoras exigen tomar medidas como reportar el evento o denunciar el hecho. Debes demostrar que no te encuentras vinculado al evento criminal, pero sobre todo, que eres una empresa diligente, responsable y que este incidente ha sido un evento imprevisible.
Los ciberataques contra empresas están en aumento. Es importante tomar conciencia y no pensar que no nos sucederá, sino qué haremos cuando esto ocurra.
Autor: Ricardo N. Elías Puelles