Category

Derecho Penal

Aspectos normativos a considerar en la lucha contra la ciberdelincuencia: Una oportunidad contra la inseguridad ciudadana

1.      Introducción

Los alarmantes acontecimientos globales recientes demuestran que la ciberdelincuencia continúa evolucionando y adquiriendo dimensiones cada vez más preocupantes: En Francia, por ejemplo, los ataques contra supermercados han puesto de manifiesto la vulnerabilidad de las infraestructuras digitales. El descubrimiento de vulnerabilidades críticas en PHP evidencia los riesgos que enfrentan millones de páginas y servicios informáticos. A ello se suma el empleo creciente de inteligencia artificial para sofisticar los fraudes informáticos dirigidos contra bancos y sus clientes, así como la expansión de organizaciones criminales transnacionales que utilizan centros de estafas en línea (online scams) y recurren incluso a la trata de personas para obligar a sus víctimas a participar en actividades delictivas. Estos acontecimientos revelan que la ciberdelincuencia no solo se está diversificando, sino que también está adquiriendo mayores niveles de organización, sofisticación tecnológica y capacidad de afectación. Frente a este escenario, resulta indispensable fortalecer nuestro ordenamiento jurídico, no simplemente mediante la creación de nuevos delitos o el incremento de las penas, sino a través de una legislación penal coherente, técnicamente adecuada y capaz de responder a las nuevas manifestaciones de la criminalidad.

En este contexto, el jueves 22 de octubre de 2026 se publicó la Ley N.° 32743, mediante la cual se delegan facultades legislativas al Poder Ejecutivo en materia de seguridad ciudadana. Uno de los aspectos que despierta mi interés, tanto desde el ámbito académico como desde el ejercicio profesional, es el referido al fortalecimiento de la lucha contra la ciberdelincuencia. En ese sentido, comparto algunas reflexiones que pueden contribuir al debate y, por qué no, al fortalecimiento de las estrategias para enfrentar esta no tan nueva forma de criminalidad.

La delegación legislativa contempla la modificación de la Ley N.º 30096, Ley de Delitos Informáticos[1]. Esta habilitación constituye una oportunidad para revisar críticamente la legislación especializada, identificar sus deficiencias y plantear modificaciones que favorezcan una regulación coherente, sistemática y respetuosa de los principios fundamentales del derecho penal. En ese contexto, presento ocho propuestas para contribuir al debate sobre la eventual reforma.

2.      Eliminar los elementos “deliberada” e “ilegítimamente”

La Ley de Delitos Informáticos original, publicada en octubre de 2013, siguió de cerca el modelo propuesto por el Convenio sobre la Ciberdelincuencia o Convenio de Budapest[2]. Pocos meses después, en marzo de 2014, mediante la Ley N.º 30171, se modificaron cinco tipos penales[3] para incluir en su construcción típica los elementos “deliberada” e “ilegítimamente”, bajo la idea de mejorar su redacción[4].

Considero que, hace doce años, se cometió un error de técnica legislativa: se creyó que, sin el término “deliberadamente”, podían sancionarse conductas culposas, cuando nuestro ordenamiento ya limita lo imprudente a los supuestos expresamente previstos. Incluir “deliberadamente” no sólo era innecesario, sino que restringe el ámbito de aplicación de los cinco delitos al introducir una exigencia adicional que no toda conducta dolosa cumple. De ahí que algunos autores, entre los que me incluyo, sostengamos que se excluyen conductas en las que el autor actuó con dolo eventual.

Por eso, esta eventual reforma es una oportunidad para suprimir ese término. Con ello superaremos una deficiente técnica legislativa que genera espacios de impunidad.

También convendría revisar y, eventualmente, eliminar la expresión “ilegítimamente” de los cinco delitos antes mencionados. ¿Por qué? Porque es redundante e innecesaria. No necesitamos que cada tipo penal nos recuerde que sólo se sanciona conductas antijurídicas[5]. Para eso está la parte general del derecho penal. 

3.      Fortalecer la protección de la Seguridad Informática

La delegación de facultades representa una oportunidad importante para reorganizar y sistematizar adecuadamente los delitos orientados a proteger la confidencialidad, integridad y disponibilidad de los datos y sistemas informáticos, la conocida tríada CIA –confidentiality, integrity, availability, por sus siglas en inglés-.

Sin embargo, a diferencia de la sistemática propuesta por el Convenio de Budapest, el legislador peruano ha distribuido los cinco tipos penales vinculados con la seguridad informática en tres capítulos distintos. Así, en “Delitos contra datos y sistemas informáticos” se ubican el acceso ilícito y los atentados contra la integridad de datos y de sistemas (arts. 2, 3 y 4); en el capítulo sobre intimidad y secreto de las comunicaciones aparece la interceptación de datos informáticos (art. 7); y en las disposiciones comunes se regula el abuso de mecanismos y dispositivos informáticos (art. 10).

Esta dispersión es una oportunidad de mejora: convendría reunir estos delitos en un solo capítulo y ajustar su denominación para que refleje con precisión el bien jurídico protegido. No se trata de proteger datos y sistemas de forma aislada, sino la relación de seguridad que las personas mantienen con ellos, es decir, la seguridad informática[6].

La reorganización propuesta permitiría identificar adecuadamente el bien jurídico en cada conducta -por ejemplo, la confidencialidad de los datos en la interceptación- e integrar el abuso de dispositivos en el mismo capítulo, acercando nuestra legislación a los estándares del Convenio de Budapest y de la Convención de las Naciones Unidas contra la Ciberdelincuencia. En definitiva, es una ocasión para fortalecer no solo la respuesta penal, sino también dotar de coherencia y sistematicidad a nuestra legislación criminal informática.

4.      Modificar el delito de acceso ilícito (art. 2 LDI)

La regulación actual del delito de acceso ilícito permite sancionar penalmente conductas que, desde una perspectiva de política criminal, no justifican la intervención del derecho penal, en particular los accesos no autorizados sin vulneración de medidas de seguridad[7].

Por ejemplo, si una persona deja una computadora encendida, con sesión abierta y sin bloqueos, y un tercero accede a la información solo aprovechando esa circunstancia, actualmente se configura el delito de acceso ilícito. Esa situación merece revisión: Mantener esta regulación amplía la carga del Ministerio Público -el cual, de por sí, adolece de recursos económicos, humanos y logísticos-. Además, desconoce que los usuarios deben adoptar medidas mínimas de protección sobre sus sistemas informáticos.

Esta modificación no legitimaría el ingreso indebido de terceros, pero sí permitiría definir qué conductas ameritan intervención penal y cuáles pueden abordarse por vías civiles o administrativas. Por ello, la delegación de facultades es una oportunidad para mejorar los alcances de este delito, reservando la intervención penal para supuestos con una afectación más relevante.

5.      Modificar el delito de atentado a la integridad de datos informáticos (art. 3 LDI)

A diferencia de otros tipos penales, el delito de atentado contra la integridad de datos informáticos se aproxima considerablemente a la regulación prevista en el Convenio de Budapest. No obstante, para respetar el principio de legalidad y evitar contradicciones o problemas de interpretación respecto de los verbos rectores, sería conveniente revisar su estructura.

La legislación peruana recoge siete verbos rectores en el art. 3: dañar, introducir, borrar, deteriorar, alterar, suprimir y hacer inaccesibles datos informáticos. En cambio, el art. 4 del Convenio de Budapest y el art. 9 de la Convención de las Naciones Unidas se refieren a cinco: dañar, borrar, deteriorar, alterar y suprimir datos informáticos.

Convenio de BudapestConvención de las Naciones Unidas contra la CiberdelincuenciaLey de Delitos Informáticos
Ataque a la integridad de los datos (art. 4)Interferencia con datos electrónicos (art. 9)Atentado a la integridad de datos informáticos (art. 3)
DañarDañarDañar
BorrarBorrarBorrar
DeteriorarDeteriorarDeteriorar
AlterarAlterarAlterar
SuprimirSuprimirSuprimir
––Introducir
––Hacer inaccesible

Convendría evaluar la eliminación de los verbos rectores “introducir” y “hacer inaccesibles”, aproximando el tipo penal peruano a la formulación original del Convenio de Budapest y de la Convención de las Naciones Unidas contra la Ciberdelincuencia.

Una descripción típica más precisa contribuiría a la seguridad jurídica y a una interpretación más uniforme.

6.      Modificar el delito de atentado contra la integridad de sistemas informáticos (art. 4 LDI)

La delegación de facultades permite revisar la redacción del delito de atentado contra la integridad de sistemas informáticos y adecuarla a los estándares establecidos en el Convenio de Budapest y la Convención de las Naciones Unidas contra la Ciberdelincuencia.

A diferencia de otros tipos penales de nuestra legislación, cuya formulación mantiene cierta correspondencia con estos instrumentos internacionales, la regulación de este delito se aleja de ellos, dando lugar a una disposición compleja, oscura y de difícil interpretación.

En efecto, mientras que el Convenio de Budapest propone sancionar la obstaculización grave del funcionamiento de un sistema informático, mediante determinadas conductas realizadas sobre datos informáticos, nuestra legislación ha incorporado una multiplicidad de verbos rectores[8] que dificultan su comprensión y delimitación.

Además, la regulación peruana no reproduce adecuadamente los medios comisivos previstos en el Convenio de Budapest y en la Convención de las Naciones Unidas contra la Ciberdelincuencia, particularmente aquellos relacionados con la introducción, transmisión, daño, borrado, deterioro, alteración o supresión de datos informáticos que ocasionen una obstaculización grave en el funcionamiento de los sistemas. Por ello, esta reforma legislativa constituye una oportunidad para simplificar la estructura del tipo penal, precisar sus elementos constitutivos y adecuar su redacción a los instrumentos internacionales.

No debemos olvidar que, con las sucesivas modificaciones de la Ley de Delitos Informáticos, nos hemos alejado progresivamente de la formulación propuesta por el Convenio de Budapest, dando lugar a disposiciones cada vez más complejas y ambiguas. Recuperar esa coherencia normativa contribuiría a fortalecer el principio de legalidad, facilitar la interpretación judicial y mejorar la aplicación de nuestra legislación penal frente a los ataques contra los sistemas informáticos.

7.      Revisar la proporcionalidad de las penas

Actualmente, el acceso ilícito con vulneración de medidas de seguridad, la interceptación de datos y los atentados contra la integridad de datos y sistemas informáticos contemplan penas privativas de libertad entre tres y seis años. Desde una perspectiva de política criminal, esto no parece adecuado, pues no todas las conductas afectan del mismo modo la seguridad informática.

El acceso ilícito compromete sobre todo la confidencialidad, mientras que los ataques contra datos y sistemas afectan la integridad y la disponibilidad, con consecuencias potencialmente más graves. Por ello, convendría diferenciar las penas de acuerdo con la naturaleza y la gravedad de la afectación, de modo que las conductas que afecten la integridad o la disponibilidad reciban una respuesta penal proporcionalmente más severa que aquellas que afecten exclusivamente la confidencialidad, sin perjuicio de evaluar las circunstancias de cada caso.

8.      Modificar el delito de fraude informático (art. 8 LDI)

Tanto el Convenio de Budapest como la Convención de las Naciones Unidas contra la Ciberdelincuencia prevén sancionar el fraude informático mediante dos modalidades principales: manipulación de datos[9] e interferencia en sistemas informáticos. Ese esquema es suficiente para sancionar las conductas fraudulentas cometidas mediante las TIC.

Sin embargo, en diciembre de 2023 se incorporó como modalidad de fraude informático la suplantación de interfaces o páginas web, cambio que, en mi opinión, es innecesario y problemático desde la técnica legislativa. Esa figura no constituye una modalidad autónoma expresamente prevista en dichos instrumentos y puede solaparse, según el caso, con la suplantación de identidad del art. 9 o, incluso, con la estafa, lo que introduce complejidad normativa evitable.

Por ello, esta delegación de facultades también es una oportunidad para revisar el tipo penal y eliminar esa modalidad, recuperando una formulación coherente con los estándares internacionales.

9.      Reubicación de tipos penales ajenos a la criminalidad informática (arts. 5-A, 8-A, 9-A y 12-A LDI)

La Ley de Delitos Informáticos nació como una oportunidad para adecuar nuestra legislación penal especializada en ciberdelincuencia a estándares internacionales. Sin embargo, con el paso del tiempo se han incorporado tipos penales que no corresponden a esta legislación especial.

Por ejemplo, el chantaje sexual con materiales elaborados o modificados por medios digitales o tecnológicos (art. 5-A), los préstamos informáticos extorsivos (art. 8-A), la activación de servicios móviles sin consentimiento del titular (art. 9-A) y la adquisición, posesión y tráfico ilícito de datos informáticos (art. 12-A). Estos tipos penales merecen una revisión en lo que a su ubicación sistemática se refiere.

Sostengo que una adecuada comprensión de la cibercriminalidad llevaría a su reubicación. Así, deberían ser trasladarlos al Código Penal, donde podrían encontrar mayor coherencia según el bien jurídico protegido.

La Ley de Delitos Informáticos debe ser mucho más que un conjunto heterogéneo de figuras delictivas cuyo único punto en común es el uso de tecnología. Esta ley especial debería reservarse para los delitos informáticos propiamente dichos, dejando en el Código Penal aquellos delitos tradicionales que solo utilizan tecnologías como medio de comisión -en la doctrina especializada, reciben el nombre de ciberataques réplica-. De ese modo, avanzaremos hacia una legislación más ordenada, coherente y sistemática, alineada con los estándares internacionales y con mayor claridad sobre los bienes jurídicos protegidos. En un país en el que la ciberdelincuencia avanza sin tregua, desde la academia podemos contribuir al fortalecimiento de nuestra legislación penal, promoviendo una regulación más coherente, sistemática y respetuosa de los principios fundamentales del derecho penal.


[1]        Art. 2.- Materias de la delegación de facultades legislativas. (…) 2.1 En materia de seguridad ciudadana: 2.1.8 e) Modificar la Ley 30096, Ley de Delitos Informáticos, para: 1. Actualizar los tipos penales y agravantes frente a las nuevas modalidades de ciberdelincuencia. 2. Fortalecer la respuesta penal frente al acceso ilícito a sistemas y datos, fraude informático, suplantación de identidad y utilización de tecnologías digitales como instrumentos para la comisión de los delitos.

[2]        Es importante recordar que, mediante Decreto Supremo N.° 010-2019-RE del 9 de marzo, Perú ratificó el referido Convenio.

[3]        La inclusion de los elementos bajo análisis impactaron en los delitos previstos en los arts. 2, 3, 4, 7, 8 y 10 de la Ley: Acceso ilícito, atentado contra datos informáticos, atentado contra sistemas informáticos, interceptación ilícita, fraude informático y abuso de mecanismos y dispositivos informáticos.

[4]        Al respecto, ver: Proyecto de Ley N.° 2991/2013, 2999/2013

[5]        Para mayor comprensión, recomiendo revisar el parágrafo 38 del Informe Explicativo del Convenio de Budapest.

[6]        Sobre este bien jurídico, puede revisarse el capítulo cuarto del libro “Delitos contra la seguridad informática”, publicado en el 2025 por el Instituto Pacífico.

[7]        Recordemos que, desde su incorporación en el 2000 hasta la modificación de diciembre del 2023, el intrusismo informático o hacking únicamente sancionaba los ingresos ilícitos realizados mediante la vulneración de medidas de seguridad.

[8]        A diferencia de Budapest que recoge el verbo obstaculizar, el legislador peruano optó por los siguiente: inutilizar, impedir el acceso, entorpecer e imposibilitar.

[9]        El Convenio de Budapest, específicamente, sanciona la introducción, alteración, borrado o supresión de datos informáticos.
¿Tu empresa está preparada para enfrentar un ciberataque?

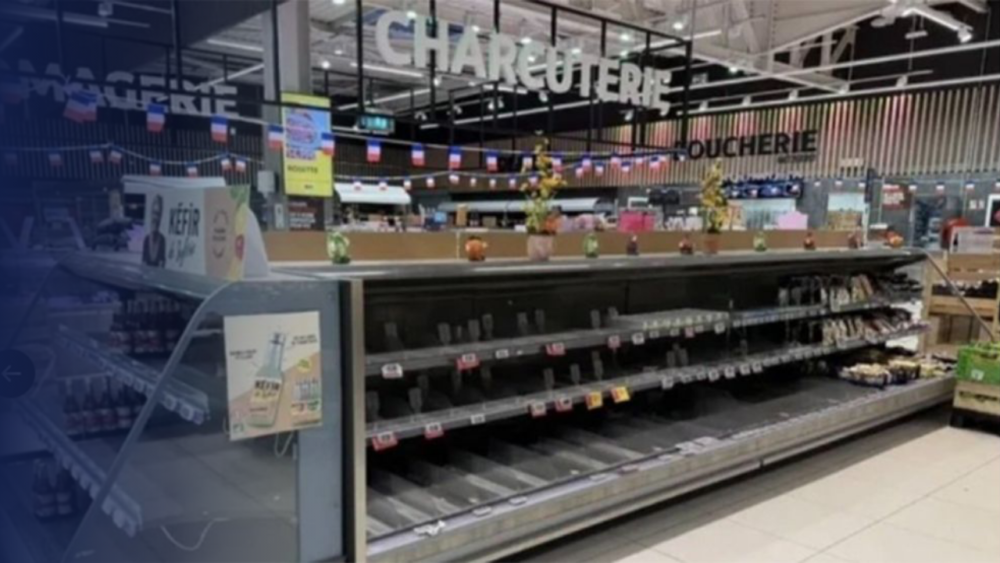
En la madrugada del doce de octubre, Francia sufrió un ciberataque dirigido contra los supermercados de una reconocida cadena. Al día de hoy, se sabe que ochenta tiendas de una cadena fueron afectadas y que se estropeó una cantidad significativa de alimentos.

¿Qué pasó? Ciberdelincuentes manipularon los sistemas de refrigeración de manera remota, elevaron la temperatura hasta cincuenta grados y, de esta forma, quebraron la cadena de frío. El resultado era previsible: equipos dañados y alimentos malogrados. Las pérdidas se encuentran aún en cuantificación.

Si bien este incidente también se habría producido en otros países europeos, no se sabe si son hechos aislados o ataques coordinados. Esto nos lleva a pensar cuán expuestas están las empresas a los ciberataques y, además, qué medidas reactivas adoptan al ser víctimas de este tipo de eventos.

¿Se imagina, estimado lector, si el ataque se hubiera producido durante la época de confinamiento obligatorio? No solo hablaríamos de pérdidas de alimentos, sino, quizás de riesgo en la salud pública. Me temo, que no nos encontramos frente a un escenario remoto, sino a uno palpable. Hace algunos años, se reportó, por ejemplo, un ataque de secuestro informático (ransomware) que afectó un hospital en Alemania y que ocasionó la muerte de un paciente, que estaba en plena operación.

Los riesgos de los ciberataques son reales. Sin embargo, parecería que aún no nos encontramos preparados para enfrentarlos.

¿Qué lecciones podemos aprender?

  1. La empresa debe verificar si los dispositivos electrónicos o informáticos tienen programas actualizados. No vale de nada tener un software original y no haber instalado los parches de seguridad.
  2. Verificar si los equipos tienen instalados programas originales. Un error frecuente de las empresas, mejor dicho, un riesgo que suelen asumir, es adquirir programas sin licencia (piratas). En estos escenarios, el desarrollador no se hará responsable por las vulnerabilidades, ya que no se ha adquirido la licencia original.
  3. Capacitación interna en materias de seguridad informática o de ciberseguridad. Son muy pocas las empresas que destinan recursos logísticos y humanos para la preparación o capacitación interna sobre los riesgos a los cuales se encuentran expuestos. Una buena capacitación, muchas veces es la clave para mitigar estos riesgos.
  4. Si tu empresa tiene un área de TI (tecnología de información), es muy importante tener una reunión con ellos, a fin de identificar qué dispositivos o sistemas se encuentran expuestos a ciberataques. Por ejemplo, el manejo del sistema de cobros, del sistema de pago en línea, contabilidad en línea, almacenamiento en la nube, procesos. Podríamos señalar que es relevante tener un mapa de riesgos inherentes a la operatividad de la empresa y a las herramientas con las que cuenta en el mundo digital.
  5. Tener siempre identificado una persona responsable si es que un incidente ocurre. Dicha persona, además de conocimiento técnico, debe saber, por ejemplo, a quién contactar, cómo hacerlo y qué pasos deberá seguir. En muchas empresas que asesoro, dichas personas tienen, por ejemplo, mi número de contacto y saben que frente a un incidente pueden comunicarse conmigo para brindarles la asesoría. En este caso el tiempo vale oro, como dice el spot de una entidad financiera, muy conocida y querida de nuestro país.
  6. Verificar si has cumplido las diferentes normas que existen sobre protección de datos personales y normas afines. Es vital conocer si tu empresa maneja datos que requieren un especial cuidado y protección.

Ahora bien, si el evento ya ocurrió, algunos consejos:

  1. Tu área de TI debe mantener comunicación constante con el área legal. ¿Por qué? Porque a veces, el área de soporte informático, con la finalidad de eliminar cualquier riesgo, también elimina pruebas. Por ejemplo, en un ataque de ransomware, podrían formatear los sistemas y eliminar la información que quizás conduzcan a la identificación de los atacantes. Por eso, el conocimiento técnico y especializado de ambas áreas deben dialogar.
  2. Adopta las medidas de mitigación del riesgo que la empresa previamente ha definido. Por ejemplo, aislar dispositivos afectados, recortar las credenciales de acceso, disminuir, dejar de operar en línea si es que pone en riesgo a los usuarios, entre otros. En este punto no podemos señalar todas las medidas que podrían ser adoptadas, porque depende del giro de negocio y del tipo de ataque que nos enfrentamos.
  3. Asegura las pruebas. En los estudios de abogados con áreas especializadas, contamos con personal técnico o con peritos que brindan asesoría experta para el aseguramiento de la prueba digital. Entonces, tan importante como resguardar los equipos y proteger los datos de los usuarios, será cuidar las pruebas que necesitaremos en una investigación criminal.
  4. Denuncia el hecho. Es muy importante cultivar una práctica institucional de reportar estos eventos (intrusismos, secuestros informáticos, daños y sabotajes informáticos) a las autoridades del caso. Algunos casos, podrán ser la Policía Nacional del Perú, a través de sus unidades especializadas, en otros casos será la fiscalía de ciberdelincuencia o la fiscalías comunes. ¿Por qué? Porque no sabemos el impacto que puede ocasionar, no sabemos qué puede estar pasando y qué más ha planificado realizar el atacante. De hecho, en algunos casos que he brindado asesoría, las empresas aseguradoras exigen tomar medidas como reportar el evento o denunciar el hecho. Debes demostrar que no te encuentras vinculado al evento criminal, pero sobre todo, que eres una empresa diligente, responsable y que este incidente ha sido un evento imprevisible.

Los ciberataques contra empresas están en aumento. Es importante tomar conciencia y no pensar que no nos sucederá, sino qué haremos cuando esto ocurra.

Autor: Ricardo N. Elías Puelles

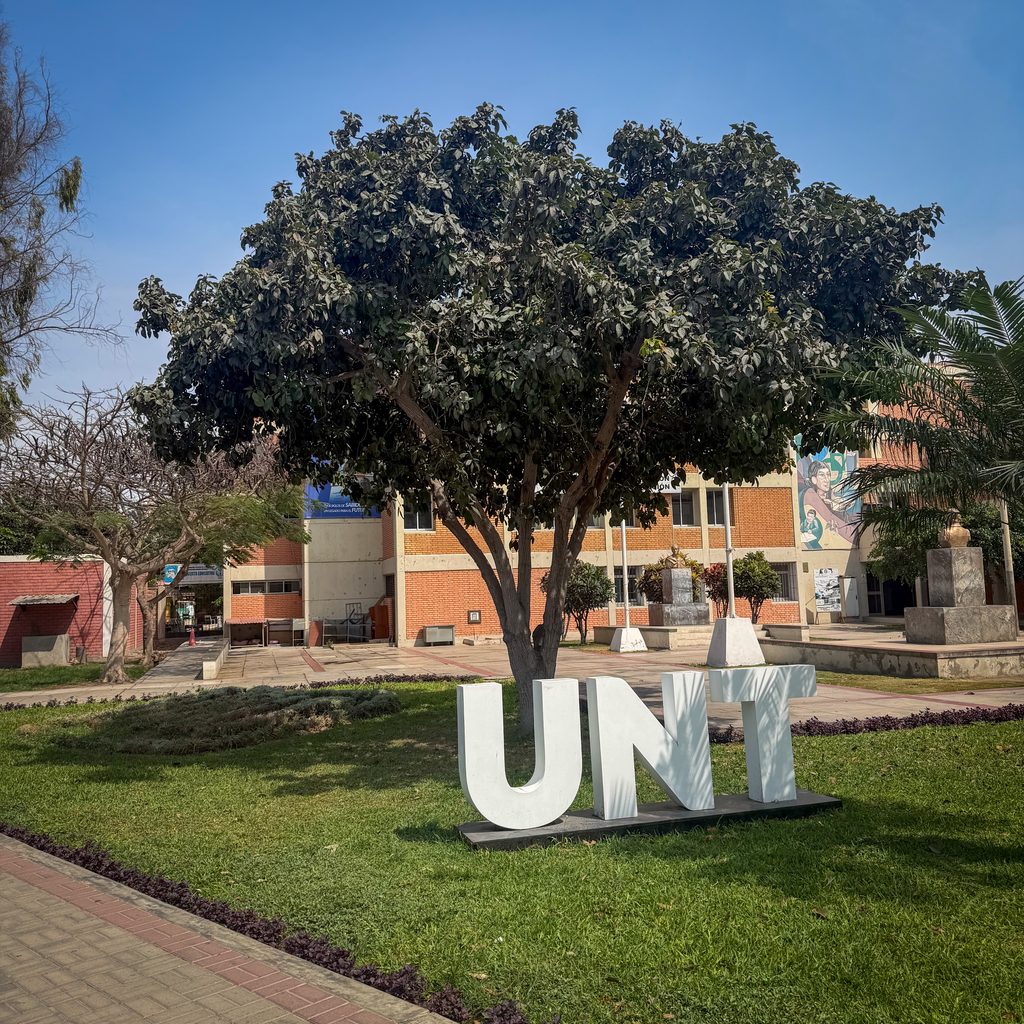
Crimen Organizado & TIC: Reflexiones desde la Universidad Nacional de Trujillo

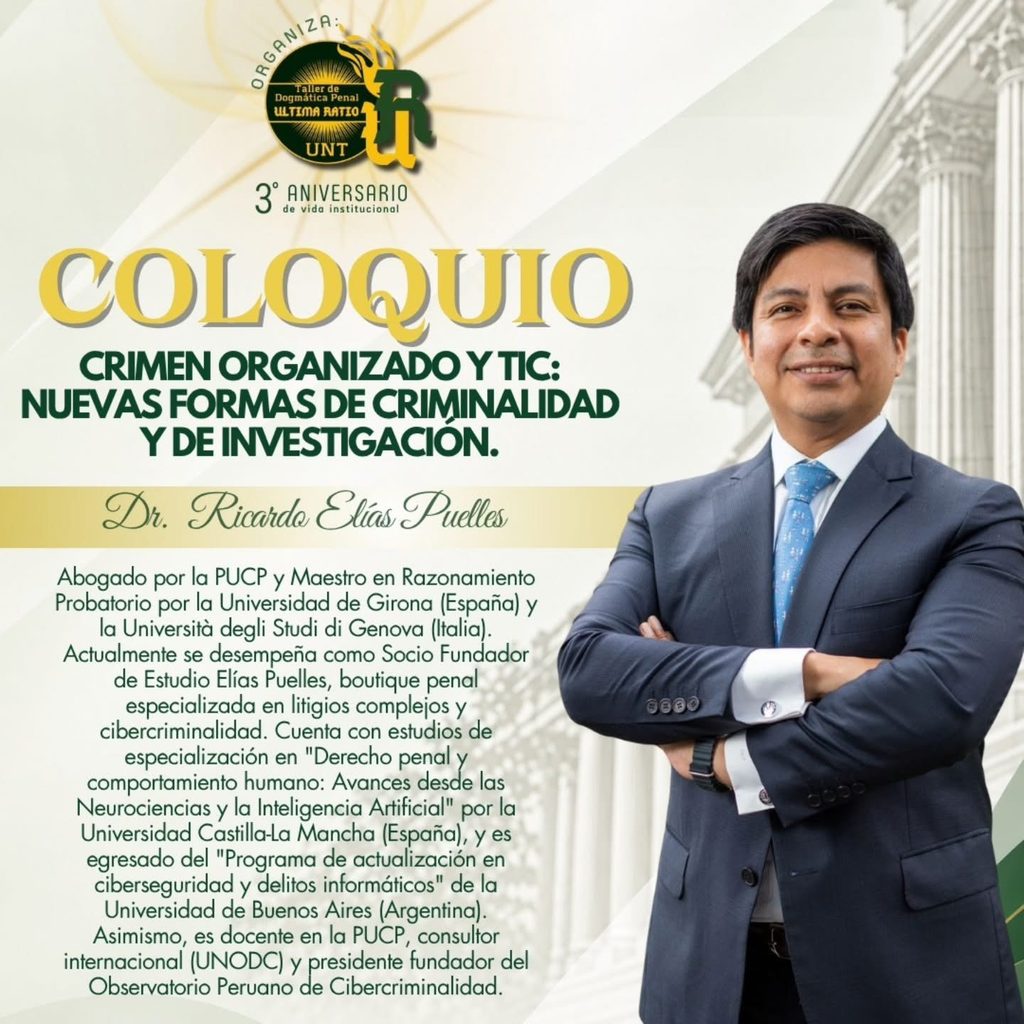
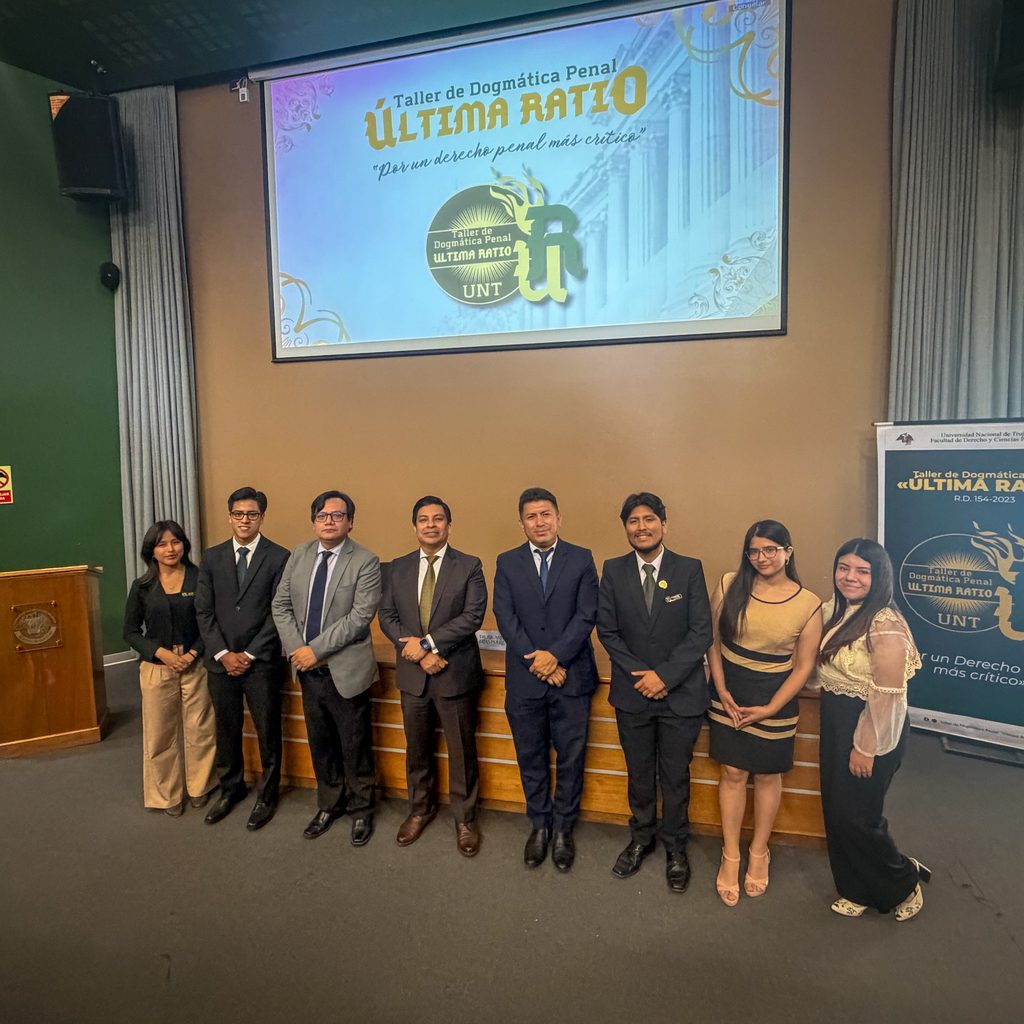
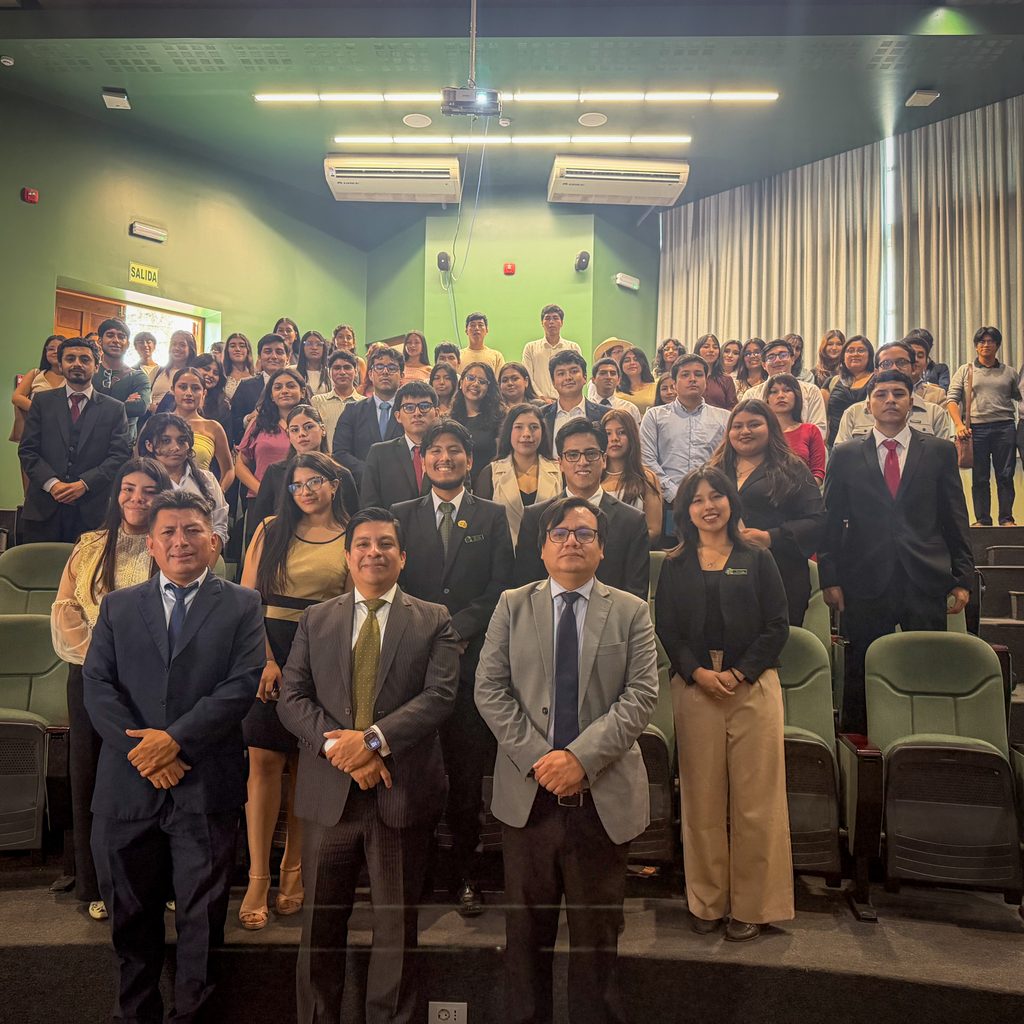
Este sábado 17 de octubre tuve la oportunidad de compartir algunas reflexiones sobre ciberdelincuencia y crimen organizado en un evento académico organizado por el Taller de Dogmática Penal «Ultima Ratio» de la Universidad Nacional de Trujillo. Después de muchos años, fue especialmente grato regresar a esta querida universidad.

En el panel me acompañaron dos especialistas en la materia: el Dr. Lenin Pizarro, especialista en cibercrimen de Trujillo, y el Dr. Estuardo Moreno, quien recientemente publicó la segunda edición de su libro sobre child grooming.

Mi intervención estuvo dedicada a analizar la relación entre la criminalidad organizada y el uso de las tecnologías de la información y la comunicación (TIC). En primer lugar, abordé los esfuerzos internacionales para fortalecer la respuesta frente a este fenómeno, particularmente a través del Convenio de Budapest y la Convención de las Naciones Unidas contra la Ciberdelincuencia. A partir de estos instrumentos, reflexionamos sobre la tipificación de los delitos contra la seguridad informática, la ausencia de una regulación específica de la falsificación informática en el Perú y los problemas asociados a la producción y distribución de material de abuso sexual infantil, especialmente ante el uso creciente de herramientas de inteligencia artificial.

También comentamos algunas conductas abordadas por la Convención de las Naciones Unidas, como el grooming, la difusión no consentida de imágenes íntimas y el lavado de criptoactivos, lo que nos permitió reflexionar sobre la necesidad de actualizar nuestra legislación y fortalecer los mecanismos de cooperación internacional.

Asimismo, discutimos la necesidad de mejorar nuestro ordenamiento procesal penal, incorporando herramientas que permitan investigar eficazmente los delitos informáticos, obtener y preservar adecuadamente la prueba digital y fortalecer la cooperación entre las autoridades de distintos países.

Un tema que despertó especial interés, tanto durante la exposición como en la ronda de preguntas, fue la responsabilidad de las personas jurídicas frente a la ciberdelincuencia. El uso intensivo de las TIC y la incorporación de sistemas de inteligencia artificial generan nuevos riesgos que las organizaciones deben identificar y gestionar adecuadamente. Cuando las empresas ignoran deliberadamente vulnerabilidades o defectos de organización, pueden facilitar la comisión de delitos y ocasionar graves perjuicios a la ciudadanía.

En ese contexto, planteamos la conveniencia de abrir el debate sobre la responsabilidad administrativa de las personas jurídicas por delitos informáticos, especialmente cuando su comisión se encuentre relacionada con defectos de organización. ¿Ha llegado el momento de incorporar los delitos previstos en la Ley N.º 30096 al catálogo de delitos que pueden generar responsabilidad para las personas jurídicas conforme a la Ley N.º 30424?

De otro lado, examinamos los esfuerzos legislativos del Perú para enfrentar la criminalidad organizada, especialmente a partir de la Ley N.º 30077 y su relación con la Ley de Delitos Informáticos. A propósito de ello, discutimos una cuestión interpretativa sobre el alcance de los delitos informáticos comprendidos en este marco normativo: ¿debemos limitar su aplicación a los delitos previstos en la Ley N.º 30096 o considerar también otras conductas tipificadas en la legislación penal que presentan una dimensión informática?

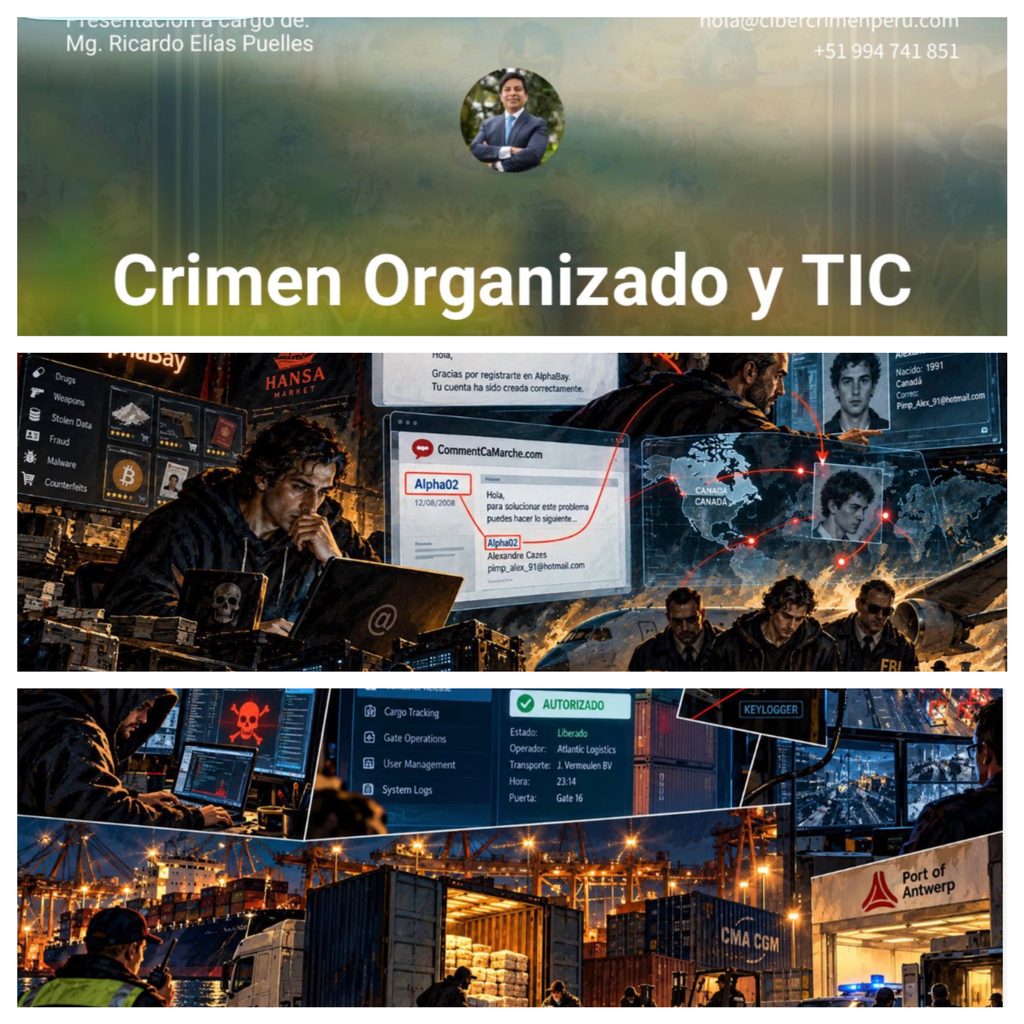
En la parte final de nuestra intervención, analizamos algunos casos internacionales que permiten comprender cómo las organizaciones criminales aprovechan las tecnologías para desarrollar sus actividades ilícitas. Uno de ellos fue la operación internacional contra AlphaBay y Hansa Market, dos importantes mercados clandestinos de la dark web. Examinamos las investigaciones que permitieron identificar a Alexandre Cazes, vinculado con la administración de AlphaBay, así como las estrategias utilizadas por las autoridades para desarticular estas plataformas.

Un aspecto especialmente interesante fue la coordinación de las operaciones policiales. Mientras AlphaBay era desmantelado, numerosos usuarios comenzaron a trasladarse a Hansa Market, sin saber que esta plataforma ya se encontraba bajo el control de las autoridades neerlandesas. Esta operación permitió obtener información relevante sobre las actividades ilícitas desarrolladas en ambos mercados.

También abordamos el caso del puerto de Amberes, donde organizaciones dedicadas al narcotráfico recurrieron a personas con conocimientos informáticos para infiltrarse en los sistemas de gestión logística y facilitar la extracción de cargamentos ilegales. Este caso permitió ilustrar cómo las capacidades tecnológicas pueden convertirse en instrumentos al servicio de estructuras criminales tradicionales.

Finalmente, reflexionamos sobre la relación entre la trata de personas y el fraude informático a partir de las operaciones desarrolladas contra centros de estafas en el sudeste asiático. Estos casos muestran una preocupante convergencia entre distintas manifestaciones de criminalidad organizada, en las que las víctimas de trata son obligadas a participar en actividades de fraude mediante plataformas digitales.

El conversatorio también nos permitió intercambiar ideas sobre el delito de grooming, los desafíos que plantea el uso ético y responsable de la inteligencia artificial y, especialmente, el papel que debe asumir la educación superior en la formación de profesionales capaces de comprender y enfrentar las nuevas manifestaciones de la ciberdelincuencia.

Me llevo una grata impresión de este encuentro, particularmente por el interés de los jóvenes estudiantes en investigar sobre ciberdelincuencia y prueba digital. Resulta alentador encontrar nuevas generaciones comprometidas con el estudio de estos problemas y dispuestas a contribuir al desarrollo de respuestas jurídicas frente a los desafíos tecnológicos.

Mi agradecimiento al Taller de Dogmática Penal Ultima Ratio de la Universidad Nacional de Trujillo por la invitación, la hospitalidad y la oportunidad de regresar a esta querida universidad. Espacios como este nos recuerdan la importancia de continuar investigando, compartiendo conocimientos y promoviendo el debate académico sobre los desafíos que enfrenta el Derecho penal en la sociedad digital.

Comparto con la comunidad académica y los interesados, la presentación que proyecté en el evento. Espero que sea de su utilidad e interés.

BTS en Lima: Army, sigue estas recomendaciones y evita ser víctima de estafa

El 7, 9 y 10 de octubre, Bangtan Sonyeondan (BTS) se presentará en el estadio San Marcos. Al ser la primera visita de uno de los grupos coreanos más queridos y reconocidos a nuestro país, ha despertado gran emoción de la Army -nombre con el que se conoce a su comunidad-. Si bien la algarabía es muy contagiosa, pues vemos amplia cobertura en redes y medios tradicionales de comunicación, lamentablemente también genera una oportunidad que los delincuentes suelen aprovechar. A continuación, comparto algunas recomendaciones para que evites ser víctima de estafa o, de ser el caso, adoptes las medidas legales correspondientes.

  • El único canal oficial para la venta de entradas es Ticketmaster, sin embargo, se agotaron rápidamente.
  • Ten mucho cuidado, días u horas antes del evento, los delincuentes suelen lanzar plataformas falsas / clonadas con anuncios atractivos como «entradas extras habilitadas». Recuerda siempre verificar que te encuentres en la página oficial.
  • A veces, por el apuro o la emoción escribimos mal la dirección URL que queremos visitar. Algunos delincuentes suelen comprar dominios parecidos para que la víctima crea que está visitando la web oficial. Esta técnica se conoce como typosquatting.
  • En algunas ocasiones, aparecen páginas web de reventa de entradas. Su adquisición a través de esta modalidad es un gran riesgo, ya que no sabrás qué empresa o persona está detrás de la transacción. Se han dado casos en los que estas páginas web desaparecen horas después de haber vendido decenas o cientos de entradas -muchas veces, falsas-.
  • En Facebook e Instagram comienzan a circular cuentas que ofrecen entradas. Por lo general, son cuentas con perfiles que emplean nombres y fotografías falsas. Antes de decir ¡hola!, mira la fecha de creación de la cuenta, sus publicaciones previas, revisa sus amigos o contactos, lee los comentarios que puede haber recibido. En una palabra: Desconfía.
  • Si, por alguna razón, ya estás platicando con una cuenta en WhatsApp o Telegram que te ofrece entradas, graba la conversación: Los screenshots y los videos de las conversaciones son útiles para iniciar una investigación. Algunos servicios de mensajería como WhatsApp permiten exportar la conversación. Hazlo. Tu interlocutor podría eliminar los mensajes o bloquearte luego de la transacción.
  • Por lo general, para completar la supuesta venta, te pedirán que yapees, plinees o transfieras el monto a un número de cuenta. Algunos estafadores, para dar «seguridad» incluso te enviarán una foto del DNI del titular de la cuenta. Desconfía también. En el ciberespacio es muy frecuente ver «cuentas mulas» o «mulas bancarias», personas que prestan sus cuentas a cambio de una pequeña comisión, pero que desconocen para qué las están empleando. En otras ocasiones, se crean cuentas sin que el titular del DNI lo sepa.
  • Si has sido víctima de estafa, puedes denunciarlo verbalmente en la comisaría más cercana. No es necesario que presentes una denuncia escrita ni que te acompañe un abogado. Si el policía no quiere recibir tu denuncia, solicita su nombre y, luego, pregunta por el oficial a cargo.
  • Al denunciar, asegúrate de brindar todos los detalles posibles. Como mínimo: Número de cuenta o número telefónico vinculado a la transferencia, forma en la que se entabló la conversación, fecha de inicio de las conversaciones y de la operación, monto transferido. Además, proporciona un número telefónico, correo electrónico y una dirección a la que puedan notificarte las decisiones que adopte la fiscalía.
  • Si tienes pruebas como pantallazos, correos electrónicos o copias de las transferencias electrónicas, puedes entregarlas como prueba. No es un requisito, pero sí ayudará al esclarecimiento de los hechos.
  • Mientras más pronto denuncies, las posibilidades de éxito serán mayores. Es más, en algunos casos podrían realizarse detenciones si el tiempo de flagrancia lo permite.
  • Las Army son muy unidas. Si has sido víctima de estafa, coméntalo en tus grupos o con el resto de miembros, quizás hayan muchos más casos que puedan unirse para buscar justicia. Así, en vez de tener una investigación por una víctima, la fiscalía o la policía podría tener un caso que reúna decenas o cientos de personas agraviadas. La unión hace la fuerza o, mejor dicho: 죽지 않아 묻지 마라 소리 질러 Not not today. 꿇지 마라 울지 않아 손을 들어 Not not today.

Que la emoción de ver a BTS no te haga bajar la guardia 💜.


Vulnerabilidades expuestas: Un análisis de los ataques a la cadena de suministro digital

“La conectividad ya no es un lujo y se ha convertido en una necesidad principalmente para las empresas” – M. Viu Roig

Por: Romina Alarcón Bonilla

I. Introducción

En una sociedad tan interconectada como la nuestra, basta un ciberataque para generar un impacto en la continuidad de operaciones, en la seguridad, datos personales, entre otros. La cadena de suministro digital constituye un pilar fundamental que hoy en día sostiene la maquinaria global de información y tecnología.

El presente artículo buscará analizar los ataques y vulnerabilidades a las cadenas de suministro digital, explorando así sus manifestaciones, consecuencias y respuestas legales ante la creciente amenaza. Lo expuesto evidenciará que, a medida que el mundo avanza a una constante dependencia digital, es necesaria y esencial una protección adecuada y eficaz.

II. Cadenas de suministro digital

En la era digital, las actividades productivas se organizan mediante cadenas de suministro, la cual es una red compleja de interconexiones que facilitan el flujo de información, servicios y productos. En ese sentido, puede ser definida como un conjunto de procesos y actividades que permiten la planificación, adquisición, producción, almacenamiento y distribución de bienes y servicios hasta su entrega o prestación a los consumidores finales.

Así, para su funcionamiento se refieren múltiples actores, siendo no solo proveedores de insumos o empresas manufactureras, sino también a actores que facilitan el flujo de productos e información. De esa manera, los principales actores dentro de una cadena de suministro serán los (i) proveedores, (ii) la cadena de suministros de logística entrante, fabricación, y logística saliente, (iii) canal de distribución, (iv) facilitadores, y (v) consumidor final[1].

III. Amenazas y vulnerabilidades

Ahora bien, dado que las cadenas de suministro constituyen un proceso complejo, más aún cuando se trata de uno de tipo digital, su funcionamiento se verá proclive a sufrir amenazas y vulnerabilidades cibernéticas que comprometan su integridad. En ese sentido, se tiene que ocho de cada diez compañías se sienten vulnerables a los ciberataques contra la cadena de suministro; y que no obstante las empresas se enfocan en su propia seguridad, suelen pasar por alto la de sus proveedores. Como muestra de ello se tiene que, a pesar de que el 82% de empresas afirma que son vulnerables a los ciberataques en sus procesos de producción, solo el 43% de las corporaciones afectadas realizaron una evaluación de riesgos de sus proveedores o de su cadena de suministro de software[2].

Ataques de Phishing e Ingeniería social

El phishing es un ataque en el cual se aprovechan las técnicas de ingeniería social que tiene como objetivo el recopilar información personal y confidencial, como contraseñas y cuentas bancarias de los usuarios haciéndose pasar por una entidad legítima en el ciberespacio. Así, tradicionalmente funciona enviando correos electrónicos falsificados, imitando un banco en línea, sitios de subastas o pagos, guiando a los usuarios a una página web falsa que está cuidadosamente diseñada para parecerse al inicio de sesión en el sitio genuino[3].

De esa manera, un ataque de phishing se caracteriza de tres maneras: (i) la falsificación de una entidad legítima; (ii) el proceso de suplantación de identidad debe involucrar a un sitio web; y (iii) se debe solicitar información sensible sobre la entidad[4].

Ataques de Malware y Ransomware

El uso de malwares, específicamente del ransomware, constituye igualmente una gran amenaza para la cadena de suministro digital. El ransomware es una categoría de software malicioso, el cual cuando es ejecutado, inhabilita la funcionalidad de un ordenador de cierta manera[5]. Aquel programa mostrará un mensaje exigiendo un pago para restaurar la funcionalidad del dispositivo, esto es, exigirá un pago para el rescate del ordenador, similar a una extorsión.

El ciberataque a SolarWinds de 2020 ilustra un ataque a la cadena de suministro de software que involucró a la plataforma SolarWinds Orion, por el cual un ciudadano del estado ruso obtuvo acceso a los sistemas de SolarWinds e implementó actualizaciones con troyanos para el software Orion.

“No se perpetró mediante bombas como el ataque a Pearl Harbor, pero este ataque a nuestras agencias nacionales y compañías estadounidenses Fortune 500 puede resultar aún más perjudicial para nuestra seguridad nacional y nuestra prosperidad empresarial” – Steven J. Vaughan-Nichols,

Así, el malware cuidadosamente insertado en la cadena de suministro de software permitió a los ciberdelincuentes instalar un malware sigiloso en las redes de los clientes de SolarWinds, entre ellos las principales agencias gubernamentales y empresas de tecnología estadounidenses, tales como el Pentágono, el Ejército y la Marina, el Departamento de Asuntos de Veteranos, el Departamento de Energía, el DHS y el FBI.

IV. Sobre el impacto de los ataques cibernéticos

Ahora bien, los ataques a la cadena de suministro digital no solo socavan la operatividad de las empresas, sino que también generan repercusiones significativas en la seguridad y la confianza.

En primer lugar, la paralización de operaciones, pues cuando el ataque se materializa, las operaciones dentro de la cadena de suministro pueden quedar paralizadas. El ataque de ransomware NotPetya en 2017 tuvo un impacto en cascada en múltiples sectores, paralizando al gigante del transporte marítimo Maersk, a la empresa farmacéutica Merck, a la filial europea de Fedex TNT Express, a la constructora francesa Saint-Gobain, al productor de alimentos Mondelez y al fabricante Reckitt Benckiser. En total, dicho malware causó daños por más de 10,000 millones de dólares en todo el mundo.

El origen de NotPetya fue un grupo de agentes del GRU ruso, quien propagó dicho malware en un solo ordenador con una versión antigua de Windows 10 dentro de una organización, explotando la vulnerabilidad en el protocolo del Server Message Block de Windows para propagarse.

En segundo lugar, la pérdida de datos sensibles. Así, puesto que las cadenas de suministro digital manejan datos críticos, tales como diseño de productos, patentes, hasta información financiera, los ataques cibernéticos comprometen la integridad de estos datos. Lo mencionado no solo representa pérdidas financieras, sino también un riesgo para la propiedad intelectual.

El caso Target en 2013 evidencia ello, siendo que poco antes de la navidad de 2013, la cadena de supermercados Target se vio expuesta a la instalación de un software malicioso en el sistema de seguridad y pagos de la empresa. Ello hizo posible la obtención por parte de hackers de información respecto a las tarjetas de crédito de los clientes que efectuaron compras presenciales.

Así, a pesar de que la empresa meses antes efectuó una inversión de US$ 1,6 millones en un sistema de detección de robo de información sensible, hizo caso omiso a las múltiples aletas de que algo andaba mal, optando por seguir vendiendo. Ello concluyó en un coste millonario, teniendo que pagar a modo de compensación un total de US$ 10 millones a clientes afectados, US$ 67 millones a VISA, US$ 20,25 millones a diversos bancos y cooperativas de crédito y US$ 19,11 millones a MasterCard. Finalmente se informó que este ciberataque le costó un total de US$ 290 millones[6].

Finalmente, el daño a la reputación, uno de los impactos más duraderos a la cadena de suministro, en tanto la confianza de los clientes y socios comerciales se erosiona rápidamente a raíz de ciberataques. Tal es el caso de Equifax en 2017, que en septiembre anunció un incidente de seguridad de datos que expuso la información personal de 147 millones de personas.

La información a la que se tuvo acceso incluyó nombres, números de Seguridad Social, fechas de nacimiento, direcciones, números de licencias de conducir, tarjetas de crédito de aproximadamente 209,000 consumidores estadounidenses. A raíz de tal vulneración de datos, la empresa en cuestión, bajo un acuerdo resolutorio, aceptó pagar hasta US$ 425 millones para ayudar a las personas afectadas por el incidente de seguridad de datos[7].

V. Desafíos y áreas de mejora

Ahora bien, pese a que gran porcentaje de empresas invierten en su ciberseguridad para estar a la par con los avances tecnológicos, persisten desafíos significativos que requieren mejoras continuas.

Uno de los principales desafíos críticos sigue siendo la detección temprana de actividades sospechosas antes que causen un daño significativo a la cadena de suministro. Así, son importantes aspectos tales como la constante monitorización, esto es, una observación continua del tráfico de red, registros del sistema, comportamientos de usuarios, entre otros; además de contar con rigurosos procesos de análisis y alerta para la detección de posibles amenazas

Por otro lado, se tiene la relación con distintos sectores y empresas, pues es tanto las cadenas de suministros se conforman por diversos actores, es preciso establecer estándares y protocolos unificados para implementar medidas de seguridad libres de brechas pasibles de ser aprovechadas por los ciberdelincuentes.

Otro factor por tomar en cuenta es la adaptación a las nuevas tecnologías, lo cual no solo implica avances positivos, sino también las nuevas tácticas empleadas en la ciberdelincuencia. A raíz de ello, se tiene que la ciberseguridad no es estática, sino que debe verse como un proceso en constante evolución.

Finalmente, la falta de estándares globales específicos para la ciberseguridad en una cadena de suministros digital constituye igualmente un desafío importante. De esa manera, la implementación de normativas comunes y estándares de seguridad podría proporcionar un sólido marco para todos los actores involucrados.

VI. Conclusión

A raíz de lo expuesto en el presente artículo se pueden extraer las siguientes conclusiones.

  1. En primer lugar, que al ser el área digital de una cadena de suministros un eje fundamental, la ciberseguridad surge como el método esencial para salvaguardar la integridad operativa de la misma, así como la seguridad de los usuarios.
  1. En segundo lugar, que al intervenir estas redes y conexiones múltiples actores, las amenazas y vulnerabilidades se encuentran siempre presentes, tales como los ataques de phishing y de malwares. Ello tiene como consecuencia la paralización de operaciones, exposición de datos sensibles y el deterioro de la confianza recaída en las empresas por sus usuarios.
  1. Finalmente, la cadena de suministro digital tiende a ser tan fuerte como su eslabón más débil. En ese sentido, la adopción de medidas preventivas aunado a una implementación continua de estas podrá construir una cadena de suministros segura y resistente a cualquier ataque cibernético.

[1] Calatayud, A, y Katz, R. (2019). Cadena de suministro 4.0: Mejores prácticas internacionales y hoja de ruta para América Latina.

[2] Red seguridad. (2023). La cadena de suministro se ha convertido en el principal objetivo para los ciberdelincuentes. Recuperado de https://www.redseguridad.com/actualidad/ciberseguridad/la-cadena-de-suministro-se-ha-convertido-en-el-principal-objetivo-de-los-ciberdelincuentes_20230608.html

[3] Jakobsson, M., & Myers, S. (2006). Phishing and countermeasures: understanding the increasing problem of electronic identity theft: John Wiley & Sons.

[4] Ramzan, Z., & Wüest, C. Phishing Attacks: Analyzing Trends in 2006. In Fourth Conference on Email and Anti-Spam Mountain View, California USA, 2007: Citeseer

[5] O’ Gorman, McDonald, G. (2012). Ransomware: A Growing Menace. Symatec.Security Response. Recuperado de https://www.01net.it/whitepaper_library/Symantec_Ransomware_Growing_Menace.pdf

[6] Hernán, L. (2017). Caso Target y Riesgo de Cybersecurity. Recuperado de https://www.df.cl/opinion/columnistas/luis-hernan-paul/caso-de-target-y-riesgo-de-cybersecurity

[7] Puis, A. (2019). Incidente de seguridad de datos de Equifax: Lo que debe saber. Recuperado de https://consumidor.ftc.gov/alertas-para-consumidores/2019/07/incidente-de-seguridad-de-datos-de-equifax-lo-que-debe-saber

¿Cómo comprar en línea, de forma segura, y no ser víctima de los ciberdelincuentes?

Por: Ximena Cuba Carbajal

Desde que empezó la pandemia, se llevan a cabo campañas online muy populares como el CyberWow o el Black Friday. Estos eventos se han vuelto muy esperados en nuestro país por los grandes descuentos que ofrecen las empresas en varios productos y servicios. La semana del CyberWow dura 5 días y es organizada aproximadamente de 3 a 4 veces al año. En cambio, el Black Friday solo se lleva a cabo una vez al año en noviembre. Si bien estos eventos buscan impulsar el comercio electrónico debido al avance tecnológico, hay que tomar en consideración que, cada vez, es más común los ciberdelitos como los fraudes informáticos o la suplantación de identidad. De acuerdo al Diario El Peruano (2023), son los dos delitos más frecuentes en nuestro país. Es por ello que es de suma importancia que nos informemos sobre los riesgos que existen en estas operaciones y saber cómo evitar ser víctimas de los ciberdelincuentes.

En principio, el phishing es una modalidad que usan los ciberdelincuentes para engañarte y hacer que brindes información confidencial. A modo de ejemplo, estos se hacen pasar por empresas conocidas y envían mensajes de textos o correos electrónicos con el fin de ofrecerte una promoción especial que podrás acceder al brindar tus datos personales como contraseñas o detalles de tarjetas de crédito. Al obtener esta información, los ciberdelincuentes se apropian de la identidad de las personas. Lo más impactante de este delito es que el Perú es el país con más ataques de phishing en Latinoamérica, según la compañía ESET. Por ello, es recomendable que se evite responder los mensajes o seguir los enlaces que se envían por mensajes que parezcan sospechosos como, por ejemplo, que indiquen que tu cuenta ha sido bloqueada. Cabe destacar que, incluso, este engaño se puede realizar vía llamada telefónica, esta modalidad es conocida como vishing. Es decir, se realiza una llamada que se hace pasar por alguna tienda que usualmente consumes para ofrecer una gran oferta y al aceptar brindas tus datos personales (Incibe s/f).

Asimismo, otra modalidad de ser víctima de los ciberdelincuentes son las falsas ofertas online. En este caso, se crean sitios webs o cuentas en las redes sociales de tiendas conocidas con el fin de engañar a los usuarios y hacerles creer que están en su sitio web oficial. Esta confusión se da cuando buscas a través del navegador la página y aparece más de una opción, por lo que al entrar te das cuenta de que la plataforma es muy similar y cuenta con los mismos detalles de los productos o servicios que ofrecen. Sin embargo, es aconsejable asegurarse que la página web sea confiable y segura: en primer lugar, puedes verificar que el sitio web cuente con certificado de seguridad, es decir, el ícono de candado cerrado ubicado al extremo superior izquierdo del navegador; sin embargo, Diana Arias (2018) sostiene que este ícono solo hace referencia a que la página en la que estamos usa el protocolo HTTPS (Protocolo seguro de transferencia de hipertexto), más no indica que una página sea legítima o no. Es por ello, que hay que tomar en cuenta que existen ciberdelincuentes que se aseguran de que sus páginas fraudulentas tengan el protocolo HTTPS para engañar a las personas. Por otro lado, también puedes verificar en las redes sociales con qué nombre o usuario está registrada la empresa en su plataforma web. Finalmente, puedes buscar los comentarios de otras personas en internet sobre esa página, pues muchas veces, las víctimas avisan mediante los comentarios que es una página falsa.

Por último, otra manera de ser engañados se da mediante el fraude informático, Villavicencio (2014) señala que en este delito se obtiene la información personal indebidamente mediante herramientas tecnológicas, lo que genera un daño a las víctimas. Una modalidad del fraude informático son los cobros indebidos de tarjetas, ya que al comprar mediante las plataformas web de las tiendas por departamento es usual que el principal medio de pago sea a través de una tarjeta de crédito o débito. Esto puede ser aprovechado por los ciberdelincuentes para realizar cargos por consumos no reconocidos. Para este delito, la Ley Nº 30096, Ley de Delitos Informáticos, prevé una pena no menor de 3 años ni mayor de 6 años. Tras ello, Aldo Cardenas (2019) recomienda revisar y leer bien la política de privacidad de la página web en la que haces la compra y verificar qué datos personales van a recopilar antes de aceptarlos.

En suma, hay que tener mucho cuidado al realizar una compra online, sobre todo cuando se lleva a cabo durante las campañas online como el CyberWow o e Black Friday, esto debido a que los ciberdelincuentes se aprovechan de estas modalidades de compra para cometer estafas y fraudes. Asimismo, se debe tomar en consideración que si recibes una supuesta llamada del banco o empresa, no te pueden solicitar los datos personales como el número de tarjeta y clave a través de formularios. De igual modo, el Diario El Peruano, también, recomienda tener una cuenta para realizar compras y otra de ahorros para reducir el riesgo de ser víctima, así como mantener los antivirus activados y actualizados. Finalmente, cabe señalar que en nuestro país existe una ley que sanciona estos ilícitos: la Ley de Delitos Informáticos. Esta ley, de acuerdo con el artículo 1, tiene por objetivo “prevenir y sancionar las conductas ilícitas que afectan los sistemas y datos informáticos y otros bienes jurídicos de relevancia penal, cometidas mediante la utilización de tecnologías de la información o de la comunicación, con la finalidad de garantizar la lucha eficaz contra la ciberdelincuencia”.

Referencias bibliográficas

Arias, D. (27 de noviembre de 2028). El candado en el navegador no significa que un sitio web es seguro. Enter.co. Recuperado el 04 de enero de 2024.

Cárdenas, A. (12 de noviembre de 2019). Cyber Wow 2019: tres tipos de estafas virtuales y cómo puedes reconocerlas. Andina, agencia peruana de noticias. Recuperado el 04 de enero de 2024.

Diario el Peruano (13 de febrero de 2023). Sepa cómo evitar ser víctima de un delito informático. Recuperado el 04 de enero de 2024.

ESET. (26 de octubre de 2022). ¿Qué es el phishing y cómo protegerte?. Recuperado el 04 de enero de 2024.

Incibe. (s/f). ¿Qué es el vishing?. Recuperado el 04 de enero de 2024.

Ley de Delitos Informáticos, Ley N° 30096 de 2013. 22 de octubre de 2013.

Villavicencio Terreros, F. (2014). Delitos Informáticos. Ius Et Veritas, 24(49), 284-304.

Zanubis: El troyano bancario peruano de avanzada peligrosidad

Por: Bianca Reátegui Vega & Ximena Cuba Carbajal

En la era digital, la tecnología es parte esencial de nuestras vidas, por ejemplo,  actualmente solemos realizar transacciones financieras en línea con aplicativos como Yape o Plin. Es debido a ello que la detección y prevención de amenazas digitales es una prioridad constante. En los últimos años, los troyanos bancarios han tomado popularidad -estos son tipos de software, denominados “malware” creados para captar  información financiera y robar datos relacionados con cuentas bancarias-. Este tipo de malware es altamente peligroso debido a su método de operación, pues implica engañar a las personas haciéndoles creer que están interactuando con una entidad financiera legítima mientras en realidad están compartiendo información confidencial con los ciberdelincuentes. En esta línea, recientemente, se ha descubierto un troyano bancario de origen peruano que ha representado una amenaza considerable para la seguridad financiera de los usuarios que cuentan con dispositivos móviles: Zanubis.

Zanubis es un programa malicioso que ingresa a un sistema informático financiero haciéndose pasar por uno legítimo; el fin es hacerse del dinero de las cuentas bancarias que logre acceder. Si bien, desde octubre del 2022, el gobierno peruano a través del informe de Alerta Integrada de Seguridad Digital N° 282-2022-CNSD del Centro Nacional de Seguridad Digital, hizo de conocimiento público la existencia de este troyano bancario; recientemente, ha despertado gran preocupación a nivel mundial y sobretodo en nuestro país, pues viene atacando exponencialmente a diferentes bancas y entidades financieras peruanas. Al día de hoy, según la empresa global de ciberseguridad “Kaspersky”, se conoce que este tipo de troyano ha concretado vulnerar el sistema de cerca de 40 aplicaciones de bancas móviles; además, viene liderando el ranking de intentos de ataques cibernéticos en el Perú.

El modelo empleado para este tipo de amenaza se denomina “mano fantasma”, ya que se trata de aplicaciones maliciosas que ingresan a un sistema Android, y lo controlan por medio de herramientas de acceso remoto (RAT). Dicha técnica es muy parecida a lo utilizado por los troyanos brasileños, por ese motivo, se creyó en un primer momento que se trataba de desarrolladores procedentes del país vecino. Sin embargo, la empresa “Kaspersky”, por medio de un comunicado de prensa de fecha 28 de septiembre del 2023, sugirió que Zanubis es de origen peruano porque además de atacar principalmente bancas móviles peruanas, el idioma que han empleado los creadores es el español, así como, queda evidenciado que cuentan con un gran conocimiento de las jergas y palabras más comunes.

Ahora bien, ¿cómo es que Zanubis podría ingresar a un sistema operativo? Actualmente, se conoce que la táctica de ingreso que tiene este malware, consiste en enviar correos electrónicos haciéndose pasar por la Superintendencia Nacional de Aduanas y de Administración Tributaria, advirtiendo falsamente problemas de pagos o faltas de estas. En esa línea, el mensaje malicioso solicita al usuario presionar un link y que este lo direccione a descargar una supuesta aplicación oficial de dicha entidad, a fin que gestione sus operaciones allí.

Una vez que la aplicación haya sido descargada al teléfono móvil, el ciberdelincuente bancario tendrá un control completo del sistema operativo de dicho dispositivo, controlandolo de manera remota. Ante esto, el atacante buscará no ser detectado, de tal manera que ingresará a las bancas móviles sólo cuando la víctima no esté usando el celular. Tras concretar su propósito, este borrará  cualquier tipo de evidencia que se pudiera haber generado a razón del ataque, de manera que cuando la víctima decida denunciar, ya no cuente con sustentos de lo ocurrido.

Es por lo mencionado que podemos señalar las principales características de Zanubis: en primer lugar, este malware se caracteriza por su capacidad para operar de manera sigilosa en los dispositivos móviles de las víctimas, pues busca evitar la atención de las personas al no mostrar síntomas notorias de infección. Igualmente, es engañoso porque propaga mediante correos electrónicos o mensajes de textos que aparentan ser legítimos, archivos maliciosos que se hacen pasar por documentos relevantes o actualizaciones falsas. Es por ello que este troyano bancario es complejo porque emplea técnicas avanzadas de cifrado para evitar la detección, en otras palabras, su código es complejo de entender, lo que genera dificultad al labor de los analistas de seguridad. Finalmente, cabe destacar que los ciberdelincuentes que emplean este troyano bancario mantienen el malware actualizado para aprovecharse de las personas.

A manera de cierre, les brindamos algunas recomendaciones para prevenir ser engañados con Zanubis.

  1. Evite descargar aplicaciones de fuentes desconocidas o no verificadas, lo ideal sería solo descargar aplicaciones de tiendas oficiales como Google Play o App Store.
  2. Antes de descargar una aplicación, revisar los permisos solicitados por esta. Si una aplicación parece solicitar más permisos de los necesarios para su función, como por ejemplo acceder a tus chats o registro de llamadas, podría ser una señal de alarma.
  3. Al crear una cuenta en alguna aplicación, utiliza una contraseña segura que no contenga datos personales. Por ejemplo, que la contraseña sea larga y contenga números, símbolos y combinaciones de letras mayúsculas y minúsculas.
  4. La concientización es fundamental, es decir, los usuarios deben estar informados sobre las amenazas cibernéticas y la importancia de no hacer clic en enlaces sospechosos o descargar aplicaciones no verificadas.
  5. Instale y  mantenga actualizado un software de seguridad móvil confiable que puede detectar y bloquear amenazas como Zanubis. Una opción es Kaspersky Premium, este software protege tu identidad y evita el acceso remoto a tu sistema.
  6. No haga click en enlaces llegados a correos electrónicos, redes sociales o mensajes SMS sospechosos. Como se mencionó, muchos de estos mensajes se hacen pasar por entidades conocidas, por lo que es recomendable llamar o asistir presencialmente a preguntar sobre la información remitida en los mensajes.

Referencia bibliográfica:

Canal N. (28 de septiembre de 2023). Zanubis: Detectan virus bancario para celulares hecho en Perú. [Video]. Canal N Web.

Centro Nacional de Seguridad Digital. (17 de octubre de 2022). Alerta integrada de seguridad digital N° 282-2022-CNSD.

Exitosas noticias. (29 de septiembre de 2023). Zanubis: detectan virus bancario para celulares hecho en Perú, ¿cómo actúa en dispositivo móvil? [Video]. Youtube.

Kaspersky. (28 de septiembre de 2023). Nueva versión del ataque de la “mano fantasma” acecha a usuarios de la banca móvil: Kaspersky.

Mestanza, C. (2023). Zanubis: detectan troyano bancario para celulares hecho en Perú que es sumamente avanzado y peligroso. El Comercio.

Ojo por ojo y el mundo se quedará ciego: El papel de la violencia legislativa en la política criminal del Perú

Por: Aldo Marín Cabello

Año 2023, contexto de crisis nacional aguda a raíz de las protestas sociales contra el gobierno de Dina Boluarte, mes de febrero, día 17. Se propone modificar el Código Penal y Procesal Penal, para endurecer las penas de diversos delitos si se cometen en vigencia del estado de emergencia mediante el proyecto de Ley N° 4271/2022-PE. Entre dichos delitos destacan, las lesiones leves, los disturbios, el entorpecimiento del funcionamiento de los servicios públicos y atentado contra medios de transporte. Esto, pues guardan gran conexión con las protestas sociales y el bloqueo de carreteras. Si dicho proyecto se hubiera aprobado, la menor cantidad de años de cárcel que uno puede obtener por cometer el delito de lesiones leves (8 años), hubiera sido mayor que la menor cantidad de años que uno puede obtener por cometer homicidio (6 años).

Año 2020, contexto de la corrupción de funcionarios durante la pandemia. Estos últimos, se aprovechaban de su posición para apropiarse de los fondos monetarios o ayudas, como los bonos o canastas, para combatir la emergencia del COVID 19. Como respuesta, se presentaron dos proyectos de ley. Uno de ellos, de fecha 26 de mayo de 2020, proponía sancionar con cadena perpetua a los funcionarios que incurrieran en corrupción durante un estado de emergencia. El otro, de número 4957/2020-CR, propuso modificar la Constitución para poder imponer pena de muerte a los funcionarios que incurran en corrupción en el contexto de estado de emergencia

A pesar de que ninguno de los proyectos de ley fue aprobado, nos deja claro que tenemos una manera marcada de afrontar los problemas sociales, es decir, la política criminal parece centrarse solamente en aumentar las penas o crearlas. Por ejemplo, para lidiar con la lamentable cantidad de feminicidios en el país, el 10 de mayo del 2018, se aprobó la ley N°30819, que aumentó a 20 años la cantidad mínima de cárcel que se puede obtener por incurrir en dicho delito. La influencia de esta iniciativa fue prácticamente imperceptible, pues a finales de 2018 el número de feminicidios aumentó a 149, siendo que en 2017 se habían registrado 121. Asimismo, a largo plazo tampoco se notó cambio alguno, pues en noviembre de 2022, la Defensoría del Pueblo registró 131 casos de feminicidios.

Sin embargo, cabe preguntarse si esta tendencia legislativa es un fenómeno reciente debido al aumento de delincuencia y la sensación de inseguridad o es mas bien, algo que arrastramos desde antes. Como alguno podrá inferir, estas iniciativas legislativas no son nada novedosas, pues ya desde hace casi 100 años se utilizaba la dureza de las penas para contrarrestar algunas conductas concebidas como indeseables. Ejemplo de ello, es la ley 4891, aquella que castigaba a los vagos con cárcel, trabajos comunitarios o hasta expulsión del territorio. Otros ejemplos podrían ser, los aún más antiguos delitos de adulterio, homosexualidad o sodomía, datando este último del año 1863.

Con estos ejemplos, no se pretende entrar en crítica sobre la evidentemente lamentable y equivocada tipificación de los anteriores delitos. En cambio, se intenta ejemplificar como no es nada nuevo que para lidiar con una conducta vista como altamente reprobable, véase adulterio y sodomía en el pasado o corrupción, feminicidio y disturbios en la actualidad, se recurre únicamente a la sanción mas gravosa que podía dar el Estado.

Con esto podríamos llegar a la conclusión de que es por la iniciativa legislativa que se sigue recurriendo a aumentar las penas o interponerlas para solucionar problemas, sin embargo, esta dureza de las penas, como podemos observar en años recientes se condice con la reacción de la sociedad. En efecto, echando un ojo hacia años pasados podemos encontrarnos iniciativas como “Chapa tu choro”, la cual consistía en utilizar la violencia para repeler la ola de crímenes. Así, en lugar de llevarlo ante las autoridades el delincuente

era golpeado brutalmente, sin embargo, esta respuesta, de mas esta decir desproporcionada, trajo como consecuencia dos inocentes muertos. Del mismo modo, basta con entrar en cualquier publicación de Facebook o alguna red social análoga que hable sobre un ladrón o algún delincuente, para darnos cuenta que la gran mayoría de los comentarios optará por un castigo físico o la muerte como mejores soluciones ante su actuar.

El punto a resaltar, más allá de la valoración positiva o negativa de lo anterior, es que, en el Perú, se ha instaurado una cultura de violencia. Entendido este concepto como un “fenómeno histórico- socio- cultural” que se da a distintas escalas, nacional en nuestro caso, el cual hace que, a través de su repetición por largos periodos de tiempo, se instaure un sistema de creencias. El cual, ubica a la violencia como el único y mejor remedio para los problemas, delincuencia, en este caso.

Es así que, este proceder violento encuentra su institucionalización o asentamiento en el ejercicio de otro tipo de violencia, pero esta vez una regulada y vista como necesaria para lograr convivir en sociedad, llegando incluso a denominarse como “violencia legítima” por Bustos y Hormazábal. Nos referimos claro, al ius puniendi o al poder punitivo del Estado, aquel poder por el que nosotros rechazamos ejercer violencia por mano y métodos propios, para concentrarlo en la administración de justicia. Esto con el objetivo de que sea la administración de justicia quien, a través de la legislación imponga límites y responda con suficiencia ante las conductas mas graves, siempre con el objetivo de lograr una convivencia armónica en sociedad.

Sin embargo, en el Perú, actuar de una manera “suficiente”, siguiendo lo desarrollado por Corcoy, se confunde con actuar de forma vengativa, es decir, ejercer, a través de la legislación o la pena, tanta violencia que el castigo impuesto sea equiparable con el daño realizado a la víctima. Y esto se logra puesto que se ha venido legislando con base a lo denominado como “alarma social” por Ripollés, es decir, en base al clamor de la sociedad, con lo voluble de este. Por eso es que podemos señalar que, cuando una sociedad pide y actúa guiada por la violencia, la legislación se vuelve violenta, sin importarle si con esto logra su cometido esencial, el cual es, una vez más, lograr una convivencia armónica en sociedad.

Como último punto, cabe recalcar que la violencia legislativa, ignora problemas como el hacinamiento, que, para junio de 2022, nos indicó que 48, 446 personas recluidas en cárceles, no tienen cabida dentro de ellas. Asimismo, ignora el funcionamiento del sistema de justicia y sus problemas estructurales de corrupción, sobrecarga y otros que, en conjunto logran que muchas veces la legislación ni si quiera se aplique. Así también, se ignora que el aumento de las penas, poco o nada tiene que ver con la disminución de la comisión de delitos. Para ejemplificar este punto, tomaremos como ejemplo a Chile, donde Paz Ciudadana, una organización que analiza las politicas crimimales de ese país, estudio los efectos de una propuesta de aumento de penas. A lo que concluyeron que, concordantemente con la evidencia mundial, aumentar la pena no reduce los delitos y si lo hace, es a un costo muy alto y obteniendo un beneficio muy bajo.

Como reflexión final, se debe acotar que quizás, el efecto mas lesivo de la violencia legislativa, y el ciclo de violencia en el que nos encontramos en general, es que nos da una falsa percepción sobre lo que se hace en política criminal para combatir la delincuencia. De esa manera, se ignoran aspectos centrales para solucionar el problema como el mejoramiento del sistema de justicia, tanto los organismos jurídicos, la policía y otros. Así como iniciativas para la prevención de delincuencia desde una edad temprana mediante el reforzamiento de los controles informales, como los colegios o programas de deportes y demás actividades para la ciudadanía. En cambio, se busca combatir fuego con fuego, ignorando el hecho que uno se terminará quemando.


Fuentes de información empleadas:

https://leyes.congreso.gob.pe/Documentos/2016_2021/Proyectos_de_Ley_y_de_Resoluciones_Legislativas/Proyectos_Firmas_digitales/PL05389.pdf

https://www.leyes.congreso.gob.pe/Documentos/2016_2021/Proyectos_de_Ley_y_de_Resoluciones_Legislativas/PL04957_20200330..pdf

https://elcomercio.pe/lima/judiciales/feminicidio-aumento-delito-pese-sanciones-duras-noticia-590089-noticia/

https://elcomercio.pe/peru/congreso-aumenta-20-anos-prision-pena-minima-feminicidio-noticia-519147-noticia/

https://www.gacetajuridica.com.pe/boletin-nvnet/ar-web/ley30819.pdf

https://larepublica.pe/sociedad/2022/12/30/feminicidios-en-peru-el-numero-de-casos-disminuyo-este-2022-todo-lo-que-debes-saber-mimp

https://larepublica.pe/sociedad/2023/02/23/chapa-tu-choro-que-fue-de-esta-campana-y-que-casos-polemicos-se-originaron-en-el-2015-1402609

https://www.facebook.com/romuloyensen.bacilioruiz?comment_id=Y29tbWVudDo2MDg4MTY2NTc3ODg1NjU0XzE1NTc2MDc0MTE0MTMyODU%3D&__cft__[0]=AZWinysg3egHTjz1d1W5bVdgrmqoxwZZBG8Ld1_7l2jFSE73-QS9gkPA4ApcI2aQFySwX9-8fu7anM-9GUv1cyMya52KOOi_w5Qe84xR2KbI5P9uh1A4wYY-R5ytOdj_IfE&__tn__=R]-R

https://revistasinvestigacion.unmsm.edu.pe/index.php/alma/article/download/11894/10615

https://img.lpderecho.pe/wp-content/uploads/2022/03/Ley-4891-LPDerecho.pdf

http://criminet.ugr.es/recpc/06/recpc06-03.pdf

https://siep.inpe.gob.pe/Archivos/2022/Informes%20estadisticos/informe_estadistico_junio_2022.pdf https://pazciudadana.cl/biblioteca/prevencion-del-delito/analisis-del-proyecto-de-agenda-corta-anti-delincuencia/

¿Ficción o realidad? El lado oscuro de la tecnología y el cibercrimen en la película “Identidad desbloqueada”

Por: Romina Alarcón

En febrero, en la plataforma de streaming Netflix, se estrenó la película “Identidad desbloqueada”, la cual a la luz del cibercrimen y ciberseguridad nos brinda un panorama que posiblemente no hemos contemplado aún sobre la incidencia de la tecnología y redes sociales en la privacidad y seguridad.

A manera de introducción, la trama del filme reside en Na-mi, una chica muy dependiente de su celular y dentro del cual tiene su vida completa. Así, cuando olvida su teléfono en el transporte público, un desconocido lo recoge, lo hackea y se lo devuelve con una significativa modificación: el haber instalado en su teléfono celular un programa espía, teniendo así el control total de su vida[1].

En materia de cibercriminalidad, esta película aborda diversos tópicos que se encuentran regulados en la legislación nacional peruana; por lo que, con la finalidad académica de comprender estos temas que pueden resultar complejos, este artículo buscará explicarlos utilizando como base la referida película.

1. Delitos informáticos

Para comprender los hechos a relatar debemos tener presente la definición de “delito informático”, la cual es una de tipo instrumental, toda vez que bajo aquella denominación serán consideradas aquellas conductas en las cuales intervenga un dispositivo informático como medio para cometer un delito o como fin del delito mismo[2]. Así, no importará mucho la naturaleza delictiva del acto, sino el lugar que ocupe la tecnología para la comisión de dicho delito para ser considerado como tal.

2. Legislación Nacional en materia de cibercrimen

a) Ley de delitos informáticos (en adelante, LDI)

La referida ley se promulgó con el objeto prevenir y sancionar las conductas ilícitas que afecten los sistemas y datos informáticos y otros bienes jurídicos de relevancia penal, cometidas mediante las tecnologías de la información y comunicación (TICs), con la finalidad de garantizar la lucha eficaz contra la ciberdelincuencia.

a.i) Acceso ilícito (Artículo 2 de la LDI)

En ese marco, y utilizando como base la película referida, se puede evidenciar que en ella se comete en primer lugar, el delito regulado en el artículo 2 de la LDI, referente al “Acceso ilícito”, el cual se encuentra tipificado en los siguientes términos:

El que deliberada e ilegítimamente accede a todo o en parte de un sistema informático, siempre que se realice con vulneración de medidas de seguridad establecidas para impedirlo, será reprimido con pena privativa de libertad no menor de uno ni mayor de cuatro años y con treinta a noventa días-multa.

Será reprimido con la misma pena, el que accede a un sistema informático excediendo lo autorizado.

Este tipo penal busca proteger la triada de la ciberseguridad, la cual es conformada por la i) confidencialidad, pues quien accede tiene acceso a información que no debe tener, ii) integridad, por la cual se vulneran las medidas de seguridad, y iii) la disponibilidad de sistemas de datos, la cual quedará supeditada a si el acceso ilícito se comete como precedente a un delito como por ejemplo la interrupción de un servicio.

Para los que no tuvieron la oportunidad de ver la película, lo sucedido fue que la persona que encontró el celular de la protagonista, con el pretexto de arreglarlo -pues se había roto la pantalla-, se hace pasar por un técnico de reparación de celulares, solicitando entre diversos datos para poder reparar su teléfono, la contraseña o PIN de seguridad para poder acceder a su celular[3]. Sin embargo, el uso de la contraseña no iba a ser destinado para dicha finalidad, sino para poder acceder al sistema informático e instalar un software malicioso.

En este contexto, no es posible encontrarnos en el primer párrafo del referido tipo penal, pues el sujeto activo -quien comete el delito- no se encuentra vulnerando medidas de seguridad, toda vez accede en virtud de la clave que le proporciona la propia víctima. Sin embargo, ello no quiere decir que no sea un acceso lícito, toda vez que dicha conducta sí encaja en lo regulado en el segundo párrafo, siendo que accedió a un sistema informático “excediendo lo autorizado”. En ese sentido, pese a no haber vulnerado medidas de seguridad pues la víctima dio voluntariamente su contraseña; sí hay un acceso ilícito, pues el accionar del criminal va en contra de la confianza depositada por la víctima[4].

a.ii) Atentado contra la integridad de sistemas informáticos (Artículo 4 de la LDI)

Ahora bien, el hecho no concluye en el acceso ilícito, pues como consecuencia de obtener la contraseña del celular, el sujeto instala un programa espía en el celular, permitiéndole crear una copia espejo del celular de la víctima. Así, cada acción, mensaje, llamada que realizaba la víctima -al recuperar su celular- era visualizado por el criminal en la copia espejo que había creado. De esa manera, la cámara del smartphone era sus ojos y el micrófono sus oídos; siendo así la ventana para conocer todo sobre la vida de la víctima: donde vivía, a quienes frecuentaba, cuestiones  y a quienes mensajeaba.

Así las cosas, con ello se habría cometido en segundo lugar, el delito regulado en el artículo 4 de la LDI, referente al “Atentado contra la integridad de sistemas informáticos”, tipificado en los siguientes términos:

El que deliberada e ilegítimamente inutiliza, total o parcialmente, un sistema informático, impide el acceso a este, entorpece o imposibilita su funcionamiento o la prestación de sus servicios, será reprimido con pena privativa de libertad no menor de tres ni mayor de seis años y con ochenta a ciento veinte días-multa.

Es necesario precisar que este será un tipo penal distinto, pues según Miró Linares, no habrá hacking cuando el sujeto utilice determinados programas informáticos para extraer información del sistema. En otras palabras, hacking o acceso ilícito será la entrada no autorizada en el sistema ajeno; mientras que la introducción de un spyware que recopile la información y controle el dispositivo a larga distancia constituirá la comisión del delito de atentado contra la integridad de sistemas informáticos[5], inutilizándolo parcialmente al ya no poder tener el pleno control del dispositivo.

a.iii) Suplantación de identidad (Artículo 9 de la LDI)

El tema de la suplantación de identidad en este filme puede pasar desapercibido. Recordemos que a raíz del programa instalado en el smartphone de la víctima, el sujeto era capaz de ver todo lo que la víctima hacía, así como de controlar el dispositivo cuando nadie se diera cuenta. Siendo así, se puede evidenciar cómo cuándo la víctima se encontraba dormida, el sujeto aprovecha para entrar a sus redes de mensajería y enviar diversos mensajes a personas y grupos, haciéndose pasar por ella.

En ese sentido, el artículo 9 de la LDI regula dicho tipo penal bajo los siguientes términos:

El que, mediante las tecnologías de la información o de la comunicación suplanta la identidad de una persona natural o jurídica, siempre que de dicha conducta resulte algún perjuicio, material o moral, será reprimido con pena privativa de libertad no menor de tres ni mayor de cinco años.

Como se puede evidenciar, es un supuesto particular, pues no es el típico caso donde una persona crea una cuenta falsa haciéndose pasar por determinada persona, sino que, es desde el mismo dispositivo de la víctima por el cual suplanta su identidad o se hace pasar por ella. En ese contexto, la probanza no será tan sencilla de acreditar, pues diligencias como el rastro de la IP del ordenador o dispositivo arrojarían que la misma víctima realizó dichas publicaciones o mensajes y que no hay un suplantador. Frente a ello, las diligencias y las autoridades competentes deberían desarrollar nuevas técnicas para poder acreditar la suplantación de identidad.

b) Código Penal

En la película se puede visualizar la concurrencia de varios delitos, algunos regulados únicamente en la LDI, y otros en cuerpo normativo penal.

Siendo así, dado que en virtud del programa instalado el sujeto era capaz de controlar y visualizar todo, ello implicaba también la escucha de las llamadas telefónicas, lo cual constituye la comisión del delito de interferencia telefónica, regulado en el artículo 162 del Código Penal en los siguientes términos:

El que, indebidamente, interviene o interfiere o escucha una conversación telefónica o similar, será reprimido con pena privativa de libertad no menor de cinco ni mayor de diez años.

Aquella captación de comunicaciones orales puede darse mediante la utilización de dispositivos electrónicos, tales como un micrófono, cámaras ocultas o mediante el mismo dispositivo móvil, como fue el caso en cuestión[6]. De esa manera, se evidencia cómo el delito de acceso ilícito no culmina con la intromisión al sistema; sino que también puede ser un delito precedente de otros delitos más graves, como el caso de la interceptación de las comunicaciones, aplicando en el caso en cuestión un concurso de delitos.

Como se evidencia, estos delitos pueden ser la puerta para la comisión de otros, como se aprecia en la película. Estas graves vulneraciones a la privacidad de los usuarios y el conocimiento de la geolocalización de estos puede ser propicio para la comisión de delitos tales como el secuestro (artículo 152 del Código Penal) o incluso homicidio (artículo 106  del Código Penal), como se presenta en el filme.

A modo de conclusión, se tiene que el argumento de la película refleja las grandes preocupaciones que se tiene sobre la cibercriminalidad y desventajas del mundo digital. El filme “Identidad desbloqueada” muestra la realidad de estos problemas desde la perspectiva de la víctima, el victimario y el investigador; demostrando así que no es una situación ajena a la realidad o imposible de suceder, sino por el contrario, constituye una crítica a la dependencia a las nuevas tecnologías, redes sociales y el impacto contraproducente que pueden tener.

Referencias:

Ley N° 30096. Ley de delitos informáticos

MIRÓ LLINARES, Francisco. (2012). “La Criminalidad en el Ciberespacio: La Cibercriminalidad”, en “El Cibercrimen: Fenomenología y Criminología  de la delincuencia en el Ciberespacio”. Madrid: Marcial Pons, Ediciones Jurídicas y Sociales. pp. 33-46
                                                                      

MOISÉS BARRIOS, Andrés. (2018). “Delitos 2.0: Aspectos penales, procesales y de seguridad en los ciberdelitos”. Madrid: La Ley. pp. 124-132

SALIN, Gustavo. (2015). Delitos informáticos. Investigación criminal, marco legal y peritaje. ¿Qué son los delitos informáticos?


[1] https://laestatuilla.com/criticas/critica-identidad-desbloqueada-netflix/

[2] SALIN, Gustavo. (2015). Delitos informáticos. Investigación criminal, marco legal y peritaje. ¿Qué son los delitos informáticos?

[3] Ingeniería social: Es un conjunto de técnicas que usan los cibercriminales para engañar a los usuarios para que les envíen datos confidenciales, infecten sus computadoras con malware o abran enlaces a sitios infectado

[4] MIRÓ LLINARES describe al hacking como cualquier conducta por la cual un sujeto accede a un sistema o equipo informático sin autorización del titular del mismo, de una forma tal que tiene capacidad potencial de utilizarlo o de acceder a cualquier tipo de información que esté en el sistema.

[5] Sistema informático: Debe entenderse en virtud del Convenio de Budapest como “Todo dispositivo aislado o conjunto de dispositivos interconectados o relacionados entre sí, cuya función, o la de alguno de los elementos, sea el tratamiento automatizado de datos en ejecución de un programa”

[6] MOISÉS BARRIOS, Andrés. “Delitos 2.0: Aspectos penales, procesales y de seguridad en los ciberdelitos”. Madrid: La Ley, 2018. pp. 124-132

El engaño tras la línea: Los riesgos de las llamadas falsas a los servicios de emergencia

Por: Aldo Cabello Marín

Existe un ejemplo muy popular en el Derecho Penal, el cual consiste en que A le gasta una broma telefónica a B, comentándole un suceso muy trágico, pero falso, sin embargo, B muere de un infarto al escucharlo. Este ejemplo es muy utilizado para explicar cuestiones como el ámbito de protección de la norma o la imputación objetiva, pues se suele concluir que el gastar una broma, al menos de este tipo, a pesar de ser de mal gusto es generalmente percibido como inofensivo. Por lo que, el bromista no crea un riesgo relevante o prohibido, sino uno tolerado y, por tanto, más allá de la producción de un resultado, su conducta no es reprochable.

Sin embargo, en la práctica, las bromas telefónicas van mucho más allá, involucrando a terceros y produciendo situaciones peligrosas cuando estos terceros resultan ser parte del Estado y están facultados a usar la fuerza. Uno de estos casos, así como uno de los más recientes, es el swatting, término utilizado en Estados Unidos, para hacer referencia a las llamadas telefónicas falsas que se les hace a diversos servicios de emergencia, entre ellos, de quien obtiene su nombre, a las fuerzas especiales S.W.A.T. 

Así pues, estas llamadas consisten en acusaciones falsas de delitos muy graves como secuestro o posesión de una bomba, que tienen por objetivo causar gran conmoción hacia una víctima en particular o a la generalidad. Adicionalmente, cuando el swatting es dirigido hacia un particular, viene acompañado de algún tipo de recopilación de datos, sea legal o ilegal, sobre la persona en la cual recaerá.

Cabe recalcar que, si bien las autoridades están al tanto de esta práctica, esto no evitó que hace unos años tuviera consecuencias fatales. Es así que en el 2019 se condenó a 20 años de prisión a un hombre de Los Angeles que realizó una llamada falsa de secuestro, causando que el equipo S.W.A.T irrumpiera en la casa de la víctima. Esta última, sobresaltada por la súbita aparición de las fuerzas especiales, realizó un mal movimiento y no cumplió con una orden del S.W.A.T, quienes, creyendo que era una situación de vida o muerte, le dispararon mortalmente.

Al ser capturada, se encontró que la persona responsable de la llamada, lo era también de por lo menos diecisiete llamadas falsas, algunas de las cuales eran alertas falsas de bombas plantadas. Tal era su reputación en la comunidad en línea por realizar este tipo de actividades, que incluso, se encontró a usuarios en línea que recurrían a él si necesitaban realizar este tipo de llamadas.

Aunque este fenómeno es propio de los Estados Unidos, las llamadas falsas con graves consecuencias no son ajenas a nuestra historia, aunque nunca han sido focalizadas en una persona en particular. En efecto, el 3 de febrero del año 1987. en plena época del conflicto armado interno, se registraron varias llamadas anónimas en Ayacucho, reportando falsamente que se habían plantado cargas explosivas en diversas instituciones públicas de la región. Asimismo, se registraron llamadas de la misma naturaleza el 13 de setiembre de 1981.

Actualmente, las llamadas falsas persisten, aunque no con la gravedad antes mencionada, pues en el 2021, se registró que el 70% de las llamadas al 105, eran falsas y dificultaban que se atendieran emergencias reales.

Como repuesta, el marco legislativo se vale principalmente del Decreto Legislativo N°1277, modificado por el Decreto Supremo N°020-2020 MTC, el cual faculta al derecho administrativo sancionador a controlar estas incidencias mediante multas que pueden ascender hasta 18,400 soles y otras sanciones como la cancelación del servicio. Solo en el 2022, 14,427 líneas telefónicas han sido suspendidas por realizar llamadas falsas y se han impuesto multas que ascienden a 47,150 soles.

Afortunadamente, en Perú, ninguna de estas llamadas falsas ha terminado en un resultado fatal como si lo hizo en Estados Unidos. Sin embargo, resulta inevitable cuestionarnos si contamos con instituciones suficientes para hacer frente a una situación similar a la del mencionado país. La respuesta, a nuestro juicio, es afirmativa, pues contamos con las construcciones de grandes juristas como Claus Roxin, quien menciona que “cualquiera que conoce y produce la situación de error en la que se encuentra un instrumento, es autor mediato”.

En este caso, el instrumento serían las fuerzas del orden, la situación de error, sería la creencia de que existe un extremo peligro que exige actuar tomando medidas drásticas y el autor mediato sería aquel que instrumentaliza a terceros para crear un riesgo. Así pues, en nuestro hipotético caso, la persona que realiza una llamada falsa alertando una situación grave donde se exige usar la fuerza focalizada en una víctima, creemos, sería autor mediato de homicidio. Toda vez que conoce el riesgo que supone una intervención de este tipo. Es decir, crea e instrumentaliza una situación donde las fuerzas del orden, confiando en la llamada de emergencia y siguiendo su rol, son altamente propensos a utilizar la fuerza para neutralizar al que creen que está cometiendo un ilícito grave, creando así un riesgo idóneo para la vida.

Como ultima reflexión vale acotar que para el 2022, el porcentaje de llamadas falsas al 105 aumentó a un 80%, con todas las consecuencias que esto acarrea. Y si bien, el escenario planteado al final de este artículo es hipotético, el porcentaje de llamadas falsas y la obstrucción a los servicios que causa, no lo son.

Fuentes de información

https://www.bbc.com/mundo/noticias-47800578

https://lum.cultura.pe/cdi/periodico/terrorismo-blanco-desata-ola-de-panico-en-ayacucho

https://www2.congreso.gob.pe/sicr/cendocbib/con4_uibd.nsf/0DD72E3AC43606DC05257BE9006D9BAD/$FILE/1_pdfsam_desco00002.pdf

https://busquedas.elperuano.pe/normaslegales/decreto-legislativo-que-sanciona-la-realizacion-de-comunicac-decreto-legislativo-n-1277-1466666-3/

https://rpp.pe/peru/actualidad/policia-advierte-que-el-70-de-las-llamadas-a-la-central-105-son-falsas-o-perturbadoras-noticia-1347402?ref=rpp

http://www.elperuano.pe/noticia/192321-multas-por-mas-de-47000-soles-impuso-el-mtc-por-llamadas-falsas-o-malintencionadas

https://perso.unifr.ch/derechopenal/assets/files/articulos/a_20080526_24.pdf