Date Archives

octubre 2026

¿Hemos convertido la litigación oral en un espectáculo para las redes sociales?

Hace pocos años, en China se vivió un fenómeno inusual: numerosos creadores de contenido realizaban transmisiones en vivo debajo de puentes. Otros acudían a barrios de alto poder adquisitivo con la intención de que los algoritmos de las redes sociales favorecieran la difusión de sus transmisiones entre los usuarios de esas zonas. ¿El objetivo? Ganar seguidores y obtener regalos virtuales y donaciones. Aunque esta práctica puede resultar discutible, es una manifestación legítima de un fenómeno social. Sin embargo, lo que no resulta aceptable es lo que viene ocurriendo actualmente en los tribunales de justicia peruanos.

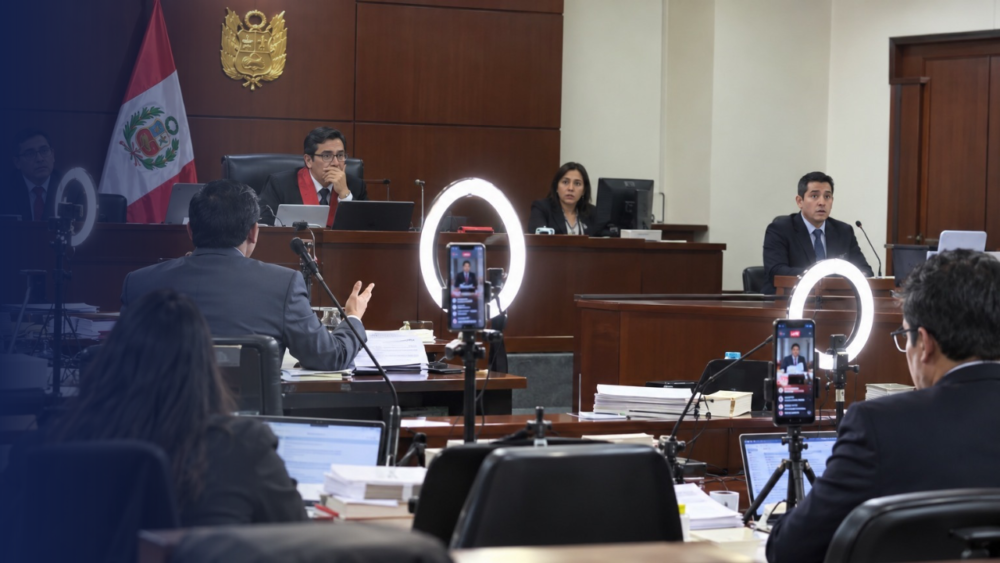
Al desplazarnos de un video a otro en las redes sociales, encontramos cada vez con mayor frecuencia contenidos de abogados defensores que transmiten en vivo sus audiencias judiciales o publican extractos de estas. En las grabaciones podemos ver y escuchar a testigos, jueces, fiscales y otros participantes del proceso. Por supuesto, el protagonista suele ser el abogado defensor, quien ha instalado cuidadosamente su aro de luz, elegido el mejor ángulo para su cámara y preparado todo para exhibir los errores de la Fiscalía o algún desencuentro con el juez. En algunos casos, estos videos incluso se han viralizado. Es aquí donde comienzan a surgir problemas muy graves.

A continuación, enumeraré una serie de problemas que plantea este tipo de prácticas que, desde mi perspectiva, considero indebidas:

1. Indebido tratamiento de datos personales y vulneración de su protección. Los jueces, fiscales, testigos y demás participantes de las audiencias no han brindado su consentimiento previo y expreso para que un abogado transmita o difunda sus intervenciones a través de las redes sociales. La finalidad de una audiencia virtual es llevar a cabo un acto procesal, no generar contenido audiovisual para que un abogado lo retransmita, sin autorización ni control alguno, ante una audiencia potencialmente ilimitada.

2. No basta con difuminar el rostro o el nombre de los intervinientes. La voz también puede constituir un elemento que permita identificar a una persona. Por tanto, ocultar el rostro o el nombre de quienes participan en una audiencia judicial no garantiza necesariamente su anonimato, especialmente cuando el contenido difundido permite individualizarlos por otros medios. Quienes estamos familiarizados con la práctica del litigio podemos reconocer con relativa facilidad a jueces y fiscales, incluso sin necesidad de ver sus rostros.

Además, existe otro problema que merece atención: la selección interesada de los fragmentos que se publican. Difícilmente un abogado difundirá aquellos momentos en los que él mismo comete errores. Por el contrario, con frecuencia se privilegian extractos destinados a exhibir, desacreditar o incluso ridiculizar las intervenciones y posiciones jurídicas de los demás participantes del proceso. De esta manera, una actuación judicial termina convertida en contenido para las redes sociales, muchas veces desprovisto del contexto necesario para comprender lo que realmente ocurrió durante la audiencia.

3. Doxing y exposición al hostigamiento digital. Un aspecto que no hemos valorado suficientemente es que, en muchos casos, los litigantes buscan que los extractos de sus audiencias se viralicen, incluso a costa de generar comentarios irrespetuosos, descalificaciones e insultos contra fiscales, procuradores y jueces. La selección de los fragmentos, el encuadre de la cámara y la «teatralidad» de determinadas intervenciones —que suelen durar apenas unos segundos o pocos minutos— no son necesariamente casuales: buscan captar la atención del público, generar reacciones y obtener elogios para quien protagoniza el video.

El problema se agrava cuando esta exposición desencadena ataques personales, hostigamiento digital o campañas de desprestigio contra quienes intervienen en el proceso judicial. Así, el debate jurídico deja de centrarse en los argumentos y se traslada a un escenario en el que la popularidad del abogado parece importar más que el respeto debido a los demás participantes de la audiencia.

4. No son herramientas pedagógicas. Algunos creadores de contenido recurren a una justificación para defender estas prácticas: sostienen que publican extractos de sus audiencias para que su «comunidad» aprenda a litigar. Desde la perspectiva de la educación de adultos, considero que este argumento es, cuando menos, cuestionable.

¿A quién pretende enseñar el litigante? ¿Al fiscal o al juez? Evidentemente, no. En muchos de estos videos, ellos son precisamente el objeto de escarnio. ¿A su «comunidad»? Tampoco parece ser esa la finalidad. Uno de los pilares de la enseñanza es la identificación previa del público al que se dirige una actividad formativa, así como la definición de los objetivos de aprendizaje. Cuando un abogado se graba y publica fragmentos de sus audiencias, sin autorización y para una audiencia indeterminada, difícilmente puede sostener que está desarrollando una actividad pedagógica estructurada.

A ello se suma un problema todavía más preocupante. En buena parte de los videos que he podido ver o escuchar, los abogados despliegan una impresionante teatralidad, pero sus intervenciones contienen fundamentos jurídicos equivocados o técnicas de litigación inadecuadas. Lo diré sin rodeos: están difundiendo malas prácticas profesionales. Eso no es enseñar. Al menos, no es hacerlo de manera responsable.

Si realmente desean enseñar, pueden organizar talleres, diseñar cursos, impartir seminarios o generar espacios de formación en los que se analicen críticamente las técnicas de litigación. Grabar una intervención judicial para que el público exclame «¡Mira cómo lo hace el defensor!» no constituye, por sí mismo, una actividad educativa. Es, sencillamente, una estrategia de marketing personal.

Y precisamente de eso trata el siguiente punto.

5. Marketing a costa del cliente. Cuando los abogados defensores asumimos el patrocinio de una persona, aceptamos un encargo fundamental: velar por sus derechos e intereses. Nuestra actuación profesional debe estar orientada a su defensa, no a incrementar nuestra popularidad en las redes sociales.

Me pregunto si, durante las reuniones previas a la contratación, alguno de estos abogados les plantea a sus potenciales clientes lo siguiente: «Utilizaré las grabaciones de las audiencias del caso que me estás confiando, a mí y no a otro abogado, para generar contenido en mis redes sociales». ¿Se les informa que sus declaraciones, las intervenciones de los demás participantes o determinados momentos del proceso podrían terminar publicados en TikTok o Instagram?

Esto no es un asunto baladí ni una cuestión trivial. La utilización de las actuaciones judiciales con fines de promoción profesional es algo que debe ser expresamente informado y acordado con el cliente. A los abogados nos alcanza el deber de confidencialidad y la obligación de proteger los intereses de quienes depositan su confianza en nosotros.

Participar en una audiencia judicial como abogado defensor es una cosa; utilizar las grabaciones de esa audiencia para alimentar nuestras redes sociales, promocionar nuestros servicios o viralizar la intervención de nuestro propio cliente es otra completamente distinta.

La confianza que deposita un cliente en su abogado no puede convertirse, sin su conocimiento y autorización, en una oportunidad de marketing personal.

6. A monetizar: ¿y si los fiscales y jueces también transmitieran sus audiencias en vivo? Hasta donde he podido observar, este fenómeno se presenta principalmente entre abogados defensores, no entre fiscales ni jueces. Sin embargo, hay un aspecto que merece especial atención: las transmisiones en vivo pueden generar ingresos económicos mediante regalos virtuales, donaciones y otros mecanismos de monetización de las plataformas digitales.

Esto nos lleva a una pregunta que considero indispensable: ¿qué dirían los abogados si los fiscales y jueces comenzaran a transmitir sus intervenciones judiciales en TikTok o Instagram para ganar seguidores y obtener ingresos adicionales?

Felizmente, no he visto a ningún juez ni fiscal adoptar esta práctica que considero indebida. Si lo hicieran y comenzaran a monetizar sus intervenciones, surgirían serios cuestionamientos éticos y jurídicos. Estarían percibiendo una remuneración del Estado por el ejercicio de sus funciones y, simultáneamente, obteniendo ingresos vinculados a esas mismas actuaciones a través de plataformas privadas como TikTok o Meta. ¿Sería aceptable? ¿No cuestionaríamos inmediatamente su conducta?

El problema de fondo es que estamos convirtiendo la litigación judicial en un espectáculo para las redes sociales. Y no creo que debamos esperar a que esta práctica se generalice para reaccionar.

Espero que, en un futuro cercano, los colegios de abogados y las cortes de justicia adopten lineamientos claros que regulen estas conductas y, cuando corresponda, prohíban la utilización de las audiencias judiciales como instrumentos de promoción personal o monetización. La publicidad de las actuaciones judiciales no debe confundirse con una autorización irrestricta para convertirlas en contenido destinado a las redes sociales.

Hace poco observé las quejas de un litigante porque, al advertir que estaba transmitiendo la audiencia a través de sus redes sociales, el juez dispuso suspenderla y continuarla de manera presencial. Aplausos para ese juez. Más allá de las particularidades del caso, considero que su decisión constituye un ejemplo de dirección activa de las audiencias y de preocupación por preservar la finalidad del acto procesal.

La justicia no debería convertirse en un escenario donde lo importante sea conseguir más visualizaciones, seguidores o regalos virtuales. Su finalidad es otra, y quienes ejercemos la abogacía deberíamos ser los primeros en recordarlo.

Por: Ricardo N. Elías Puelles

* La imagen de la portada ha sido generada con Inteligencia Artificial. No constituye edición alguna.
La utilidad de la Psicología del testimonio en el proceso penal

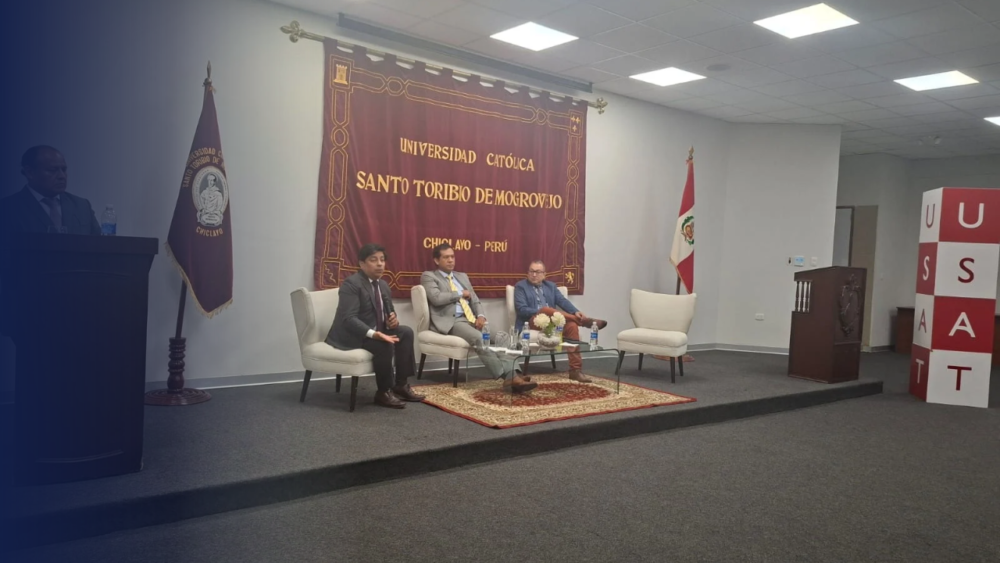
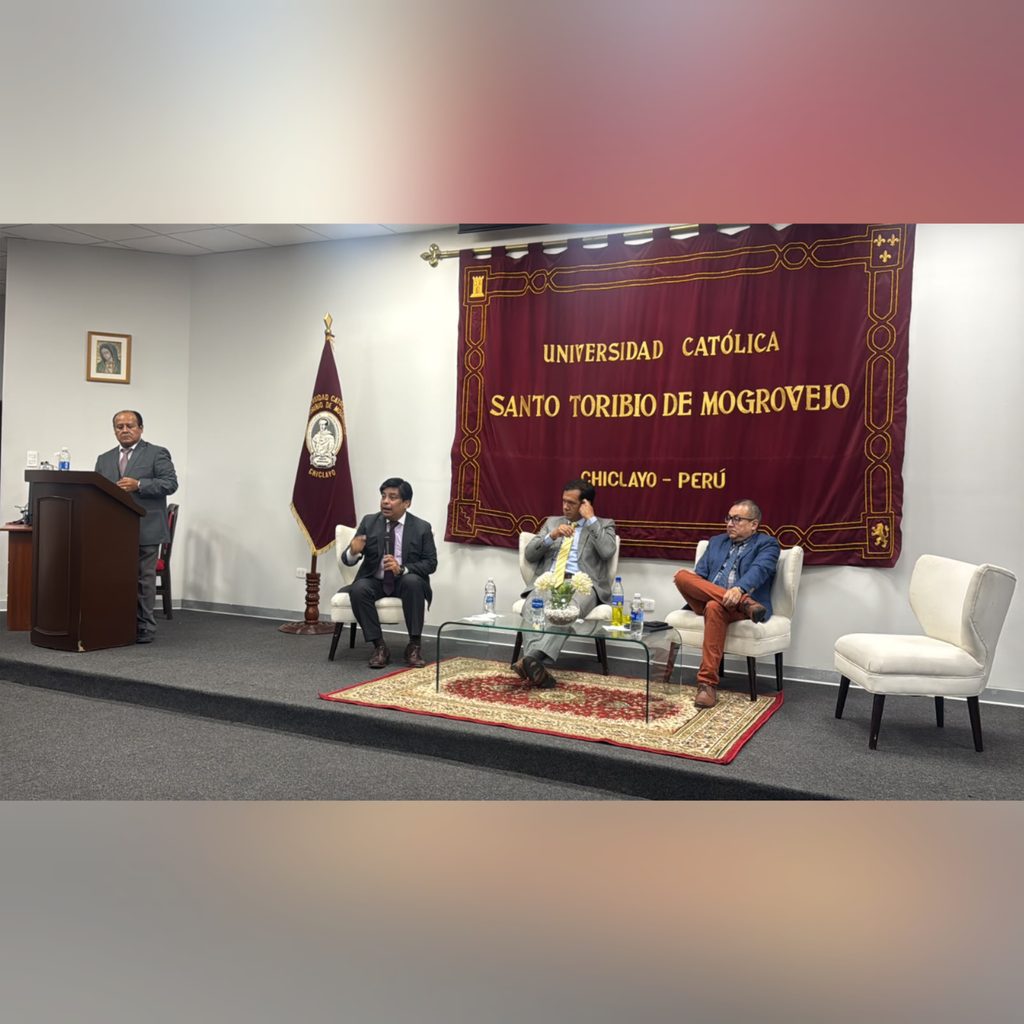
Este 23 de octubre, gracias a la invitación de la Facultad de Derecho de la Universidad Católica Santo Toribio de Mogrovejo (USAT), tuve la oportunidad de viajar a Chiclayo y participar en un evento presencial que giró en torno al razonamiento probatorio.

El evento reunió a los profesores Francisco Álvarez Calderón, de la Universidad de Piura, y Javier Pazos, de la Pontificia Universidad Católica del Perú.

En esta ocasión, expuse sobre la utilidad de la psicología del testimonio en el proceso penal. A continuación, comparto algunos puntos que abordé durante el evento:

  • La psicología del testimonio es una disciplina cuyo estudio nace a fines del siglo XIX y que se preocupa principalmente por comprender cómo funciona la memoria.
  • Existen diferentes tipos de memoria que guardan relación directa con la investigación criminal y con la litigación oral. Entre ellas, la memoria autobiográfica, la memoria semántica y la memoria episódica.
  • Cuando nos referimos a la formación de la huella de memoria, en el caso de la memoria a largo plazo, no debemos olvidar que esta comprende tres fases: codificación, retención y recuperación del recuerdo.
  • En la investigación criminal, por ejemplo, al realizar la toma de declaraciones o al momento de organizar y ejecutar una rueda de reconocimiento, es importante revisar los textos que ya existen sobre estas áreas de la psicología del testimonio. Por ejemplo, la profesora Margarita Diges tiene un texto en el cual aborda la entrevista inicial. Por su parte, Marcial Pons publicó hace algunos años una obra específicamente dedicada a las ruedas de reconocimiento personal y fotográfico, que incluye trabajos de autores como Jordi Nieva y el profesor Miranda Estrampes. Sin duda, recomiendo estos textos.
  • La litigación oral en el Perú, lamentablemente, se mantiene ajena al desarrollo de esta disciplina. En el evento señalé que muchas veces estamos propagando, consciente o inconscientemente, técnicas de litigación persuasivista, sin pensar en un sistema racional.
  • Esto ocurre porque concebimos la prueba como un instrumento de mero convencimiento y no como un instrumento que ayuda a ampliar la base de conocimiento del juez. Cuando comprendamos que esta es la finalidad de la prueba en el proceso, junto con la búsqueda de la verdad como fin institucional, empezaremos a revisar textos de naturaleza científica como los expuestos anteriormente.
  • Por ejemplo, se siguen sosteniendo algunos tipos de contrainterrogatorio basados en una ráfaga de preguntas, ignorando que esto sobrecarga cognitivamente al testigo y que este puede responder con un «sí» o un «no», no porque su respuesta sea correcta, sino porque puede haber incurrido en un error.
  • Finalmente, conversamos también sobre la «detección de la mentira» y la imposibilidad de que los seres humanos puedan identificarla mediante la simple observación del comportamiento (lenguaje kinésico) del testigo.

Gracias a la Facultad de Derecho de la Universidad Católica Santo Toribio de Mogrovejo por generar estos espacios de debate académico, que buscan ir más allá de la enseñanza clásica de la litigación oral y disciplinas afines, y proponen espacios de diálogo y reflexión crítica, porque buscamos un mejor proceso penal.

Autor: Ricardo N. Elías Puelles

Aspectos normativos a considerar en la lucha contra la ciberdelincuencia: Una oportunidad contra la inseguridad ciudadana

1.      Introducción

Los alarmantes acontecimientos globales recientes demuestran que la ciberdelincuencia continúa evolucionando y adquiriendo dimensiones cada vez más preocupantes: En Francia, por ejemplo, los ataques contra supermercados han puesto de manifiesto la vulnerabilidad de las infraestructuras digitales. El descubrimiento de vulnerabilidades críticas en PHP evidencia los riesgos que enfrentan millones de páginas y servicios informáticos. A ello se suma el empleo creciente de inteligencia artificial para sofisticar los fraudes informáticos dirigidos contra bancos y sus clientes, así como la expansión de organizaciones criminales transnacionales que utilizan centros de estafas en línea (online scams) y recurren incluso a la trata de personas para obligar a sus víctimas a participar en actividades delictivas. Estos acontecimientos revelan que la ciberdelincuencia no solo se está diversificando, sino que también está adquiriendo mayores niveles de organización, sofisticación tecnológica y capacidad de afectación. Frente a este escenario, resulta indispensable fortalecer nuestro ordenamiento jurídico, no simplemente mediante la creación de nuevos delitos o el incremento de las penas, sino a través de una legislación penal coherente, técnicamente adecuada y capaz de responder a las nuevas manifestaciones de la criminalidad.

En este contexto, el jueves 22 de octubre de 2026 se publicó la Ley N.° 32743, mediante la cual se delegan facultades legislativas al Poder Ejecutivo en materia de seguridad ciudadana. Uno de los aspectos que despierta mi interés, tanto desde el ámbito académico como desde el ejercicio profesional, es el referido al fortalecimiento de la lucha contra la ciberdelincuencia. En ese sentido, comparto algunas reflexiones que pueden contribuir al debate y, por qué no, al fortalecimiento de las estrategias para enfrentar esta no tan nueva forma de criminalidad.

La delegación legislativa contempla la modificación de la Ley N.º 30096, Ley de Delitos Informáticos[1]. Esta habilitación constituye una oportunidad para revisar críticamente la legislación especializada, identificar sus deficiencias y plantear modificaciones que favorezcan una regulación coherente, sistemática y respetuosa de los principios fundamentales del derecho penal. En ese contexto, presento ocho propuestas para contribuir al debate sobre la eventual reforma.

2.      Eliminar los elementos “deliberada” e “ilegítimamente”

La Ley de Delitos Informáticos original, publicada en octubre de 2013, siguió de cerca el modelo propuesto por el Convenio sobre la Ciberdelincuencia o Convenio de Budapest[2]. Pocos meses después, en marzo de 2014, mediante la Ley N.º 30171, se modificaron cinco tipos penales[3] para incluir en su construcción típica los elementos “deliberada” e “ilegítimamente”, bajo la idea de mejorar su redacción[4].

Considero que, hace doce años, se cometió un error de técnica legislativa: se creyó que, sin el término “deliberadamente”, podían sancionarse conductas culposas, cuando nuestro ordenamiento ya limita lo imprudente a los supuestos expresamente previstos. Incluir “deliberadamente” no sólo era innecesario, sino que restringe el ámbito de aplicación de los cinco delitos al introducir una exigencia adicional que no toda conducta dolosa cumple. De ahí que algunos autores, entre los que me incluyo, sostengamos que se excluyen conductas en las que el autor actuó con dolo eventual.

Por eso, esta eventual reforma es una oportunidad para suprimir ese término. Con ello superaremos una deficiente técnica legislativa que genera espacios de impunidad.

También convendría revisar y, eventualmente, eliminar la expresión “ilegítimamente” de los cinco delitos antes mencionados. ¿Por qué? Porque es redundante e innecesaria. No necesitamos que cada tipo penal nos recuerde que sólo se sanciona conductas antijurídicas[5]. Para eso está la parte general del derecho penal. 

3.      Fortalecer la protección de la Seguridad Informática

La delegación de facultades representa una oportunidad importante para reorganizar y sistematizar adecuadamente los delitos orientados a proteger la confidencialidad, integridad y disponibilidad de los datos y sistemas informáticos, la conocida tríada CIA –confidentiality, integrity, availability, por sus siglas en inglés-.

Sin embargo, a diferencia de la sistemática propuesta por el Convenio de Budapest, el legislador peruano ha distribuido los cinco tipos penales vinculados con la seguridad informática en tres capítulos distintos. Así, en “Delitos contra datos y sistemas informáticos” se ubican el acceso ilícito y los atentados contra la integridad de datos y de sistemas (arts. 2, 3 y 4); en el capítulo sobre intimidad y secreto de las comunicaciones aparece la interceptación de datos informáticos (art. 7); y en las disposiciones comunes se regula el abuso de mecanismos y dispositivos informáticos (art. 10).

Esta dispersión es una oportunidad de mejora: convendría reunir estos delitos en un solo capítulo y ajustar su denominación para que refleje con precisión el bien jurídico protegido. No se trata de proteger datos y sistemas de forma aislada, sino la relación de seguridad que las personas mantienen con ellos, es decir, la seguridad informática[6].

La reorganización propuesta permitiría identificar adecuadamente el bien jurídico en cada conducta -por ejemplo, la confidencialidad de los datos en la interceptación- e integrar el abuso de dispositivos en el mismo capítulo, acercando nuestra legislación a los estándares del Convenio de Budapest y de la Convención de las Naciones Unidas contra la Ciberdelincuencia. En definitiva, es una ocasión para fortalecer no solo la respuesta penal, sino también dotar de coherencia y sistematicidad a nuestra legislación criminal informática.

4.      Modificar el delito de acceso ilícito (art. 2 LDI)

La regulación actual del delito de acceso ilícito permite sancionar penalmente conductas que, desde una perspectiva de política criminal, no justifican la intervención del derecho penal, en particular los accesos no autorizados sin vulneración de medidas de seguridad[7].

Por ejemplo, si una persona deja una computadora encendida, con sesión abierta y sin bloqueos, y un tercero accede a la información solo aprovechando esa circunstancia, actualmente se configura el delito de acceso ilícito. Esa situación merece revisión: Mantener esta regulación amplía la carga del Ministerio Público -el cual, de por sí, adolece de recursos económicos, humanos y logísticos-. Además, desconoce que los usuarios deben adoptar medidas mínimas de protección sobre sus sistemas informáticos.

Esta modificación no legitimaría el ingreso indebido de terceros, pero sí permitiría definir qué conductas ameritan intervención penal y cuáles pueden abordarse por vías civiles o administrativas. Por ello, la delegación de facultades es una oportunidad para mejorar los alcances de este delito, reservando la intervención penal para supuestos con una afectación más relevante.

5.      Modificar el delito de atentado a la integridad de datos informáticos (art. 3 LDI)

A diferencia de otros tipos penales, el delito de atentado contra la integridad de datos informáticos se aproxima considerablemente a la regulación prevista en el Convenio de Budapest. No obstante, para respetar el principio de legalidad y evitar contradicciones o problemas de interpretación respecto de los verbos rectores, sería conveniente revisar su estructura.

La legislación peruana recoge siete verbos rectores en el art. 3: dañar, introducir, borrar, deteriorar, alterar, suprimir y hacer inaccesibles datos informáticos. En cambio, el art. 4 del Convenio de Budapest y el art. 9 de la Convención de las Naciones Unidas se refieren a cinco: dañar, borrar, deteriorar, alterar y suprimir datos informáticos.

Convenio de BudapestConvención de las Naciones Unidas contra la CiberdelincuenciaLey de Delitos Informáticos
Ataque a la integridad de los datos (art. 4)Interferencia con datos electrónicos (art. 9)Atentado a la integridad de datos informáticos (art. 3)
DañarDañarDañar
BorrarBorrarBorrar
DeteriorarDeteriorarDeteriorar
AlterarAlterarAlterar
SuprimirSuprimirSuprimir
––Introducir
––Hacer inaccesible

Convendría evaluar la eliminación de los verbos rectores “introducir” y “hacer inaccesibles”, aproximando el tipo penal peruano a la formulación original del Convenio de Budapest y de la Convención de las Naciones Unidas contra la Ciberdelincuencia.

Una descripción típica más precisa contribuiría a la seguridad jurídica y a una interpretación más uniforme.

6.      Modificar el delito de atentado contra la integridad de sistemas informáticos (art. 4 LDI)

La delegación de facultades permite revisar la redacción del delito de atentado contra la integridad de sistemas informáticos y adecuarla a los estándares establecidos en el Convenio de Budapest y la Convención de las Naciones Unidas contra la Ciberdelincuencia.

A diferencia de otros tipos penales de nuestra legislación, cuya formulación mantiene cierta correspondencia con estos instrumentos internacionales, la regulación de este delito se aleja de ellos, dando lugar a una disposición compleja, oscura y de difícil interpretación.

En efecto, mientras que el Convenio de Budapest propone sancionar la obstaculización grave del funcionamiento de un sistema informático, mediante determinadas conductas realizadas sobre datos informáticos, nuestra legislación ha incorporado una multiplicidad de verbos rectores[8] que dificultan su comprensión y delimitación.

Además, la regulación peruana no reproduce adecuadamente los medios comisivos previstos en el Convenio de Budapest y en la Convención de las Naciones Unidas contra la Ciberdelincuencia, particularmente aquellos relacionados con la introducción, transmisión, daño, borrado, deterioro, alteración o supresión de datos informáticos que ocasionen una obstaculización grave en el funcionamiento de los sistemas. Por ello, esta reforma legislativa constituye una oportunidad para simplificar la estructura del tipo penal, precisar sus elementos constitutivos y adecuar su redacción a los instrumentos internacionales.

No debemos olvidar que, con las sucesivas modificaciones de la Ley de Delitos Informáticos, nos hemos alejado progresivamente de la formulación propuesta por el Convenio de Budapest, dando lugar a disposiciones cada vez más complejas y ambiguas. Recuperar esa coherencia normativa contribuiría a fortalecer el principio de legalidad, facilitar la interpretación judicial y mejorar la aplicación de nuestra legislación penal frente a los ataques contra los sistemas informáticos.

7.      Revisar la proporcionalidad de las penas

Actualmente, el acceso ilícito con vulneración de medidas de seguridad, la interceptación de datos y los atentados contra la integridad de datos y sistemas informáticos contemplan penas privativas de libertad entre tres y seis años. Desde una perspectiva de política criminal, esto no parece adecuado, pues no todas las conductas afectan del mismo modo la seguridad informática.

El acceso ilícito compromete sobre todo la confidencialidad, mientras que los ataques contra datos y sistemas afectan la integridad y la disponibilidad, con consecuencias potencialmente más graves. Por ello, convendría diferenciar las penas de acuerdo con la naturaleza y la gravedad de la afectación, de modo que las conductas que afecten la integridad o la disponibilidad reciban una respuesta penal proporcionalmente más severa que aquellas que afecten exclusivamente la confidencialidad, sin perjuicio de evaluar las circunstancias de cada caso.

8.      Modificar el delito de fraude informático (art. 8 LDI)

Tanto el Convenio de Budapest como la Convención de las Naciones Unidas contra la Ciberdelincuencia prevén sancionar el fraude informático mediante dos modalidades principales: manipulación de datos[9] e interferencia en sistemas informáticos. Ese esquema es suficiente para sancionar las conductas fraudulentas cometidas mediante las TIC.

Sin embargo, en diciembre de 2023 se incorporó como modalidad de fraude informático la suplantación de interfaces o páginas web, cambio que, en mi opinión, es innecesario y problemático desde la técnica legislativa. Esa figura no constituye una modalidad autónoma expresamente prevista en dichos instrumentos y puede solaparse, según el caso, con la suplantación de identidad del art. 9 o, incluso, con la estafa, lo que introduce complejidad normativa evitable.

Por ello, esta delegación de facultades también es una oportunidad para revisar el tipo penal y eliminar esa modalidad, recuperando una formulación coherente con los estándares internacionales.

9.      Reubicación de tipos penales ajenos a la criminalidad informática (arts. 5-A, 8-A, 9-A y 12-A LDI)

La Ley de Delitos Informáticos nació como una oportunidad para adecuar nuestra legislación penal especializada en ciberdelincuencia a estándares internacionales. Sin embargo, con el paso del tiempo se han incorporado tipos penales que no corresponden a esta legislación especial.

Por ejemplo, el chantaje sexual con materiales elaborados o modificados por medios digitales o tecnológicos (art. 5-A), los préstamos informáticos extorsivos (art. 8-A), la activación de servicios móviles sin consentimiento del titular (art. 9-A) y la adquisición, posesión y tráfico ilícito de datos informáticos (art. 12-A). Estos tipos penales merecen una revisión en lo que a su ubicación sistemática se refiere.

Sostengo que una adecuada comprensión de la cibercriminalidad llevaría a su reubicación. Así, deberían ser trasladarlos al Código Penal, donde podrían encontrar mayor coherencia según el bien jurídico protegido.

La Ley de Delitos Informáticos debe ser mucho más que un conjunto heterogéneo de figuras delictivas cuyo único punto en común es el uso de tecnología. Esta ley especial debería reservarse para los delitos informáticos propiamente dichos, dejando en el Código Penal aquellos delitos tradicionales que solo utilizan tecnologías como medio de comisión -en la doctrina especializada, reciben el nombre de ciberataques réplica-. De ese modo, avanzaremos hacia una legislación más ordenada, coherente y sistemática, alineada con los estándares internacionales y con mayor claridad sobre los bienes jurídicos protegidos. En un país en el que la ciberdelincuencia avanza sin tregua, desde la academia podemos contribuir al fortalecimiento de nuestra legislación penal, promoviendo una regulación más coherente, sistemática y respetuosa de los principios fundamentales del derecho penal.


[1]        Art. 2.- Materias de la delegación de facultades legislativas. (…) 2.1 En materia de seguridad ciudadana: 2.1.8 e) Modificar la Ley 30096, Ley de Delitos Informáticos, para: 1. Actualizar los tipos penales y agravantes frente a las nuevas modalidades de ciberdelincuencia. 2. Fortalecer la respuesta penal frente al acceso ilícito a sistemas y datos, fraude informático, suplantación de identidad y utilización de tecnologías digitales como instrumentos para la comisión de los delitos.

[2]        Es importante recordar que, mediante Decreto Supremo N.° 010-2019-RE del 9 de marzo, Perú ratificó el referido Convenio.

[3]        La inclusion de los elementos bajo análisis impactaron en los delitos previstos en los arts. 2, 3, 4, 7, 8 y 10 de la Ley: Acceso ilícito, atentado contra datos informáticos, atentado contra sistemas informáticos, interceptación ilícita, fraude informático y abuso de mecanismos y dispositivos informáticos.

[4]        Al respecto, ver: Proyecto de Ley N.° 2991/2013, 2999/2013

[5]        Para mayor comprensión, recomiendo revisar el parágrafo 38 del Informe Explicativo del Convenio de Budapest.

[6]        Sobre este bien jurídico, puede revisarse el capítulo cuarto del libro “Delitos contra la seguridad informática”, publicado en el 2025 por el Instituto Pacífico.

[7]        Recordemos que, desde su incorporación en el 2000 hasta la modificación de diciembre del 2023, el intrusismo informático o hacking únicamente sancionaba los ingresos ilícitos realizados mediante la vulneración de medidas de seguridad.

[8]        A diferencia de Budapest que recoge el verbo obstaculizar, el legislador peruano optó por los siguiente: inutilizar, impedir el acceso, entorpecer e imposibilitar.

[9]        El Convenio de Budapest, específicamente, sanciona la introducción, alteración, borrado o supresión de datos informáticos.

¿Tu empresa está preparada para enfrentar un ciberataque?

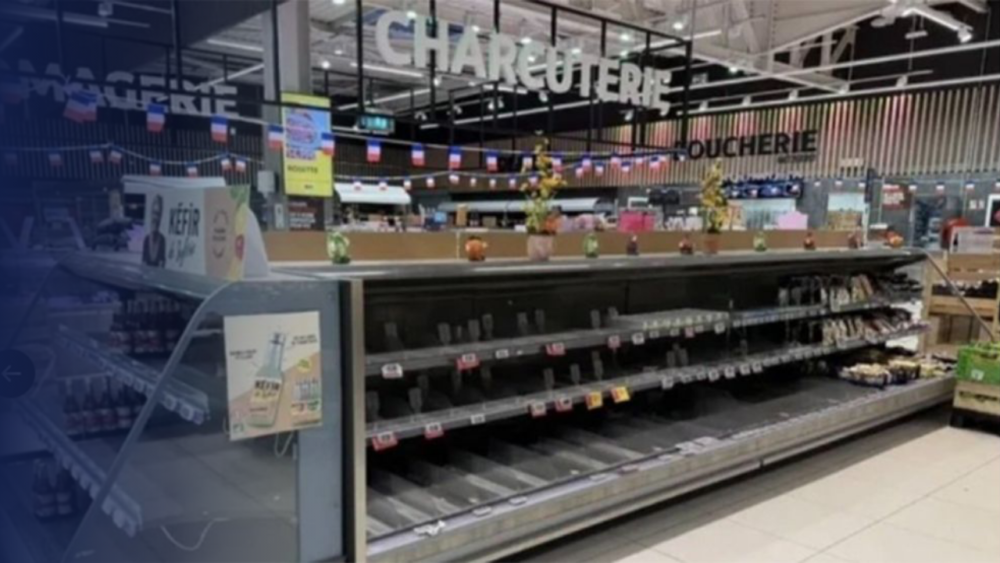
En la madrugada del doce de octubre, Francia sufrió un ciberataque dirigido contra los supermercados de una reconocida cadena. Al día de hoy, se sabe que ochenta tiendas de una cadena fueron afectadas y que se estropeó una cantidad significativa de alimentos.

¿Qué pasó? Ciberdelincuentes manipularon los sistemas de refrigeración de manera remota, elevaron la temperatura hasta cincuenta grados y, de esta forma, quebraron la cadena de frío. El resultado era previsible: equipos dañados y alimentos malogrados. Las pérdidas se encuentran aún en cuantificación.

Si bien este incidente también se habría producido en otros países europeos, no se sabe si son hechos aislados o ataques coordinados. Esto nos lleva a pensar cuán expuestas están las empresas a los ciberataques y, además, qué medidas reactivas adoptan al ser víctimas de este tipo de eventos.

¿Se imagina, estimado lector, si el ataque se hubiera producido durante la época de confinamiento obligatorio? No solo hablaríamos de pérdidas de alimentos, sino, quizás de riesgo en la salud pública. Me temo, que no nos encontramos frente a un escenario remoto, sino a uno palpable. Hace algunos años, se reportó, por ejemplo, un ataque de secuestro informático (ransomware) que afectó un hospital en Alemania y que ocasionó la muerte de un paciente, que estaba en plena operación.

Los riesgos de los ciberataques son reales. Sin embargo, parecería que aún no nos encontramos preparados para enfrentarlos.

¿Qué lecciones podemos aprender?

  1. La empresa debe verificar si los dispositivos electrónicos o informáticos tienen programas actualizados. No vale de nada tener un software original y no haber instalado los parches de seguridad.
  2. Verificar si los equipos tienen instalados programas originales. Un error frecuente de las empresas, mejor dicho, un riesgo que suelen asumir, es adquirir programas sin licencia (piratas). En estos escenarios, el desarrollador no se hará responsable por las vulnerabilidades, ya que no se ha adquirido la licencia original.
  3. Capacitación interna en materias de seguridad informática o de ciberseguridad. Son muy pocas las empresas que destinan recursos logísticos y humanos para la preparación o capacitación interna sobre los riesgos a los cuales se encuentran expuestos. Una buena capacitación, muchas veces es la clave para mitigar estos riesgos.
  4. Si tu empresa tiene un área de TI (tecnología de información), es muy importante tener una reunión con ellos, a fin de identificar qué dispositivos o sistemas se encuentran expuestos a ciberataques. Por ejemplo, el manejo del sistema de cobros, del sistema de pago en línea, contabilidad en línea, almacenamiento en la nube, procesos. Podríamos señalar que es relevante tener un mapa de riesgos inherentes a la operatividad de la empresa y a las herramientas con las que cuenta en el mundo digital.
  5. Tener siempre identificado una persona responsable si es que un incidente ocurre. Dicha persona, además de conocimiento técnico, debe saber, por ejemplo, a quién contactar, cómo hacerlo y qué pasos deberá seguir. En muchas empresas que asesoro, dichas personas tienen, por ejemplo, mi número de contacto y saben que frente a un incidente pueden comunicarse conmigo para brindarles la asesoría. En este caso el tiempo vale oro, como dice el spot de una entidad financiera, muy conocida y querida de nuestro país.
  6. Verificar si has cumplido las diferentes normas que existen sobre protección de datos personales y normas afines. Es vital conocer si tu empresa maneja datos que requieren un especial cuidado y protección.

Ahora bien, si el evento ya ocurrió, algunos consejos:

  1. Tu área de TI debe mantener comunicación constante con el área legal. ¿Por qué? Porque a veces, el área de soporte informático, con la finalidad de eliminar cualquier riesgo, también elimina pruebas. Por ejemplo, en un ataque de ransomware, podrían formatear los sistemas y eliminar la información que quizás conduzcan a la identificación de los atacantes. Por eso, el conocimiento técnico y especializado de ambas áreas deben dialogar.
  2. Adopta las medidas de mitigación del riesgo que la empresa previamente ha definido. Por ejemplo, aislar dispositivos afectados, recortar las credenciales de acceso, disminuir, dejar de operar en línea si es que pone en riesgo a los usuarios, entre otros. En este punto no podemos señalar todas las medidas que podrían ser adoptadas, porque depende del giro de negocio y del tipo de ataque que nos enfrentamos.
  3. Asegura las pruebas. En los estudios de abogados con áreas especializadas, contamos con personal técnico o con peritos que brindan asesoría experta para el aseguramiento de la prueba digital. Entonces, tan importante como resguardar los equipos y proteger los datos de los usuarios, será cuidar las pruebas que necesitaremos en una investigación criminal.
  4. Denuncia el hecho. Es muy importante cultivar una práctica institucional de reportar estos eventos (intrusismos, secuestros informáticos, daños y sabotajes informáticos) a las autoridades del caso. Algunos casos, podrán ser la Policía Nacional del Perú, a través de sus unidades especializadas, en otros casos será la fiscalía de ciberdelincuencia o la fiscalías comunes. ¿Por qué? Porque no sabemos el impacto que puede ocasionar, no sabemos qué puede estar pasando y qué más ha planificado realizar el atacante. De hecho, en algunos casos que he brindado asesoría, las empresas aseguradoras exigen tomar medidas como reportar el evento o denunciar el hecho. Debes demostrar que no te encuentras vinculado al evento criminal, pero sobre todo, que eres una empresa diligente, responsable y que este incidente ha sido un evento imprevisible.

Los ciberataques contra empresas están en aumento. Es importante tomar conciencia y no pensar que no nos sucederá, sino qué haremos cuando esto ocurra.

Autor: Ricardo N. Elías Puelles

Crimen Organizado & TIC: Reflexiones desde la Universidad Nacional de Trujillo

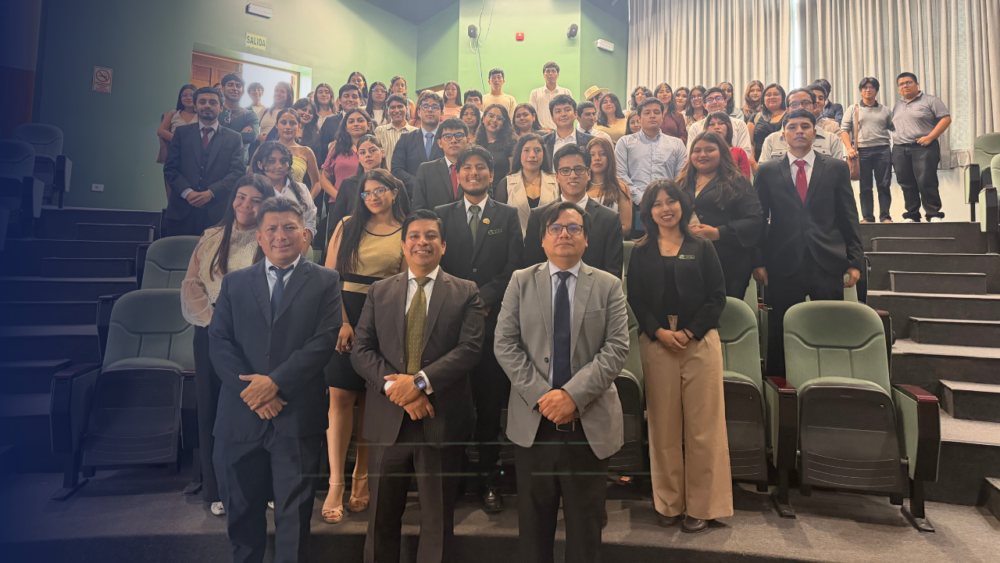
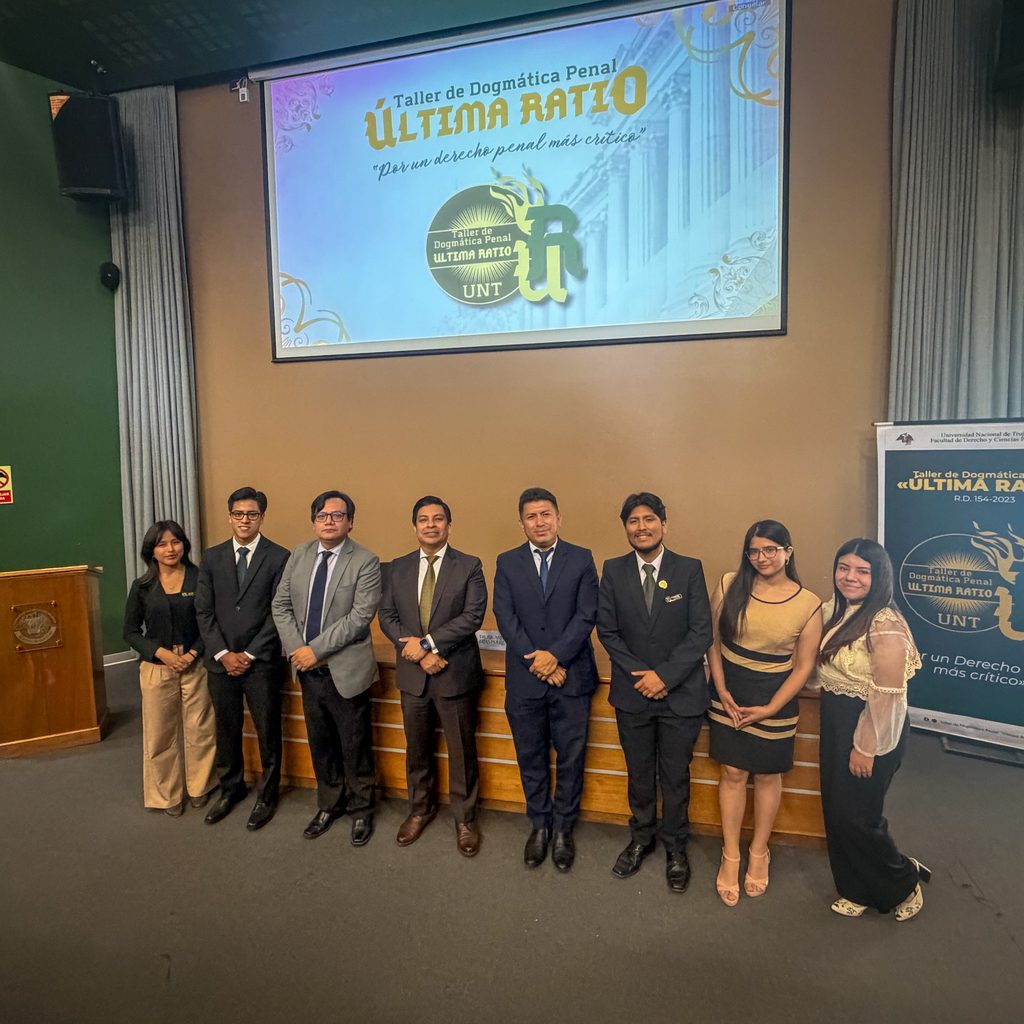
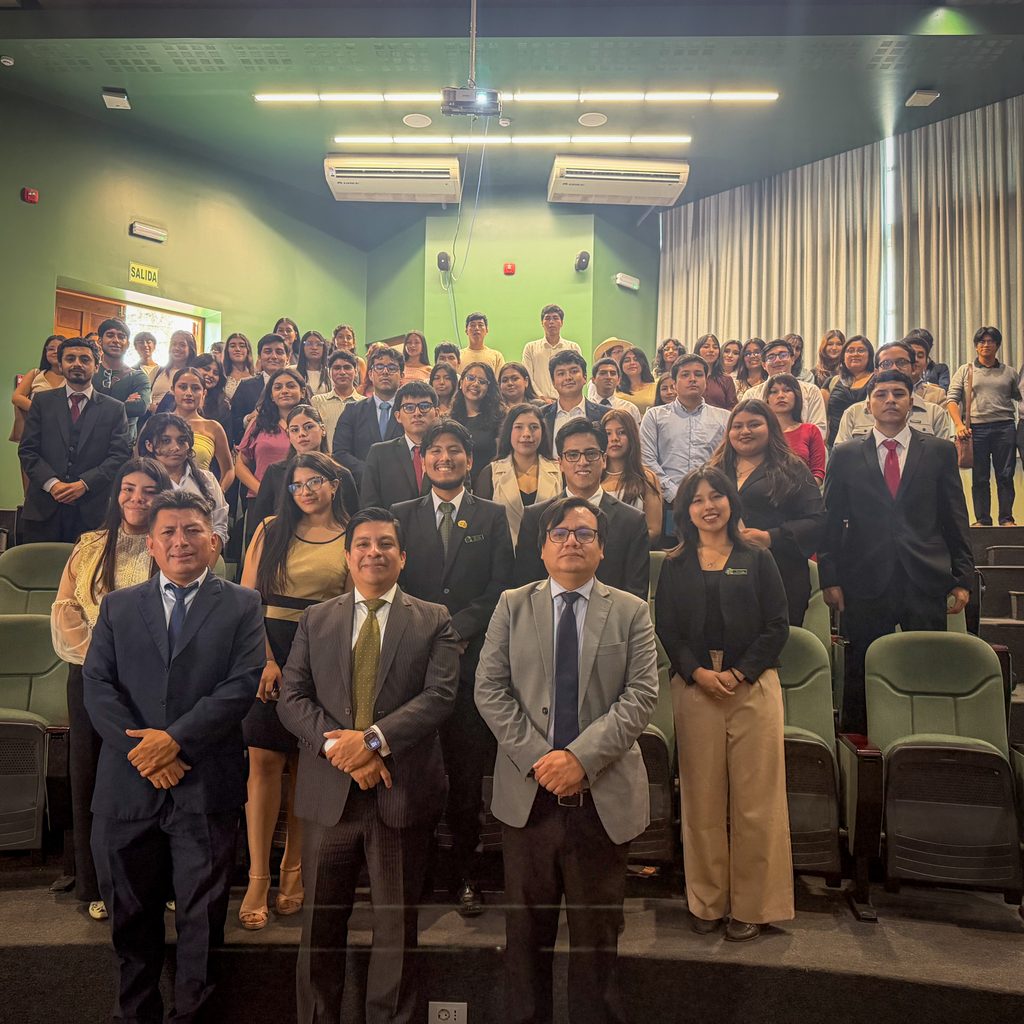
Este sábado 17 de octubre tuve la oportunidad de compartir algunas reflexiones sobre ciberdelincuencia y crimen organizado en un evento académico organizado por el Taller de Dogmática Penal «Ultima Ratio» de la Universidad Nacional de Trujillo. Después de muchos años, fue especialmente grato regresar a esta querida universidad.

En el panel me acompañaron dos especialistas en la materia: el Dr. Lenin Pizarro, especialista en cibercrimen de Trujillo, y el Dr. Estuardo Moreno, quien recientemente publicó la segunda edición de su libro sobre child grooming.

Mi intervención estuvo dedicada a analizar la relación entre la criminalidad organizada y el uso de las tecnologías de la información y la comunicación (TIC). En primer lugar, abordé los esfuerzos internacionales para fortalecer la respuesta frente a este fenómeno, particularmente a través del Convenio de Budapest y la Convención de las Naciones Unidas contra la Ciberdelincuencia. A partir de estos instrumentos, reflexionamos sobre la tipificación de los delitos contra la seguridad informática, la ausencia de una regulación específica de la falsificación informática en el Perú y los problemas asociados a la producción y distribución de material de abuso sexual infantil, especialmente ante el uso creciente de herramientas de inteligencia artificial.

También comentamos algunas conductas abordadas por la Convención de las Naciones Unidas, como el grooming, la difusión no consentida de imágenes íntimas y el lavado de criptoactivos, lo que nos permitió reflexionar sobre la necesidad de actualizar nuestra legislación y fortalecer los mecanismos de cooperación internacional.

Asimismo, discutimos la necesidad de mejorar nuestro ordenamiento procesal penal, incorporando herramientas que permitan investigar eficazmente los delitos informáticos, obtener y preservar adecuadamente la prueba digital y fortalecer la cooperación entre las autoridades de distintos países.

Un tema que despertó especial interés, tanto durante la exposición como en la ronda de preguntas, fue la responsabilidad de las personas jurídicas frente a la ciberdelincuencia. El uso intensivo de las TIC y la incorporación de sistemas de inteligencia artificial generan nuevos riesgos que las organizaciones deben identificar y gestionar adecuadamente. Cuando las empresas ignoran deliberadamente vulnerabilidades o defectos de organización, pueden facilitar la comisión de delitos y ocasionar graves perjuicios a la ciudadanía.

En ese contexto, planteamos la conveniencia de abrir el debate sobre la responsabilidad administrativa de las personas jurídicas por delitos informáticos, especialmente cuando su comisión se encuentre relacionada con defectos de organización. ¿Ha llegado el momento de incorporar los delitos previstos en la Ley N.º 30096 al catálogo de delitos que pueden generar responsabilidad para las personas jurídicas conforme a la Ley N.º 30424?

De otro lado, examinamos los esfuerzos legislativos del Perú para enfrentar la criminalidad organizada, especialmente a partir de la Ley N.º 30077 y su relación con la Ley de Delitos Informáticos. A propósito de ello, discutimos una cuestión interpretativa sobre el alcance de los delitos informáticos comprendidos en este marco normativo: ¿debemos limitar su aplicación a los delitos previstos en la Ley N.º 30096 o considerar también otras conductas tipificadas en la legislación penal que presentan una dimensión informática?

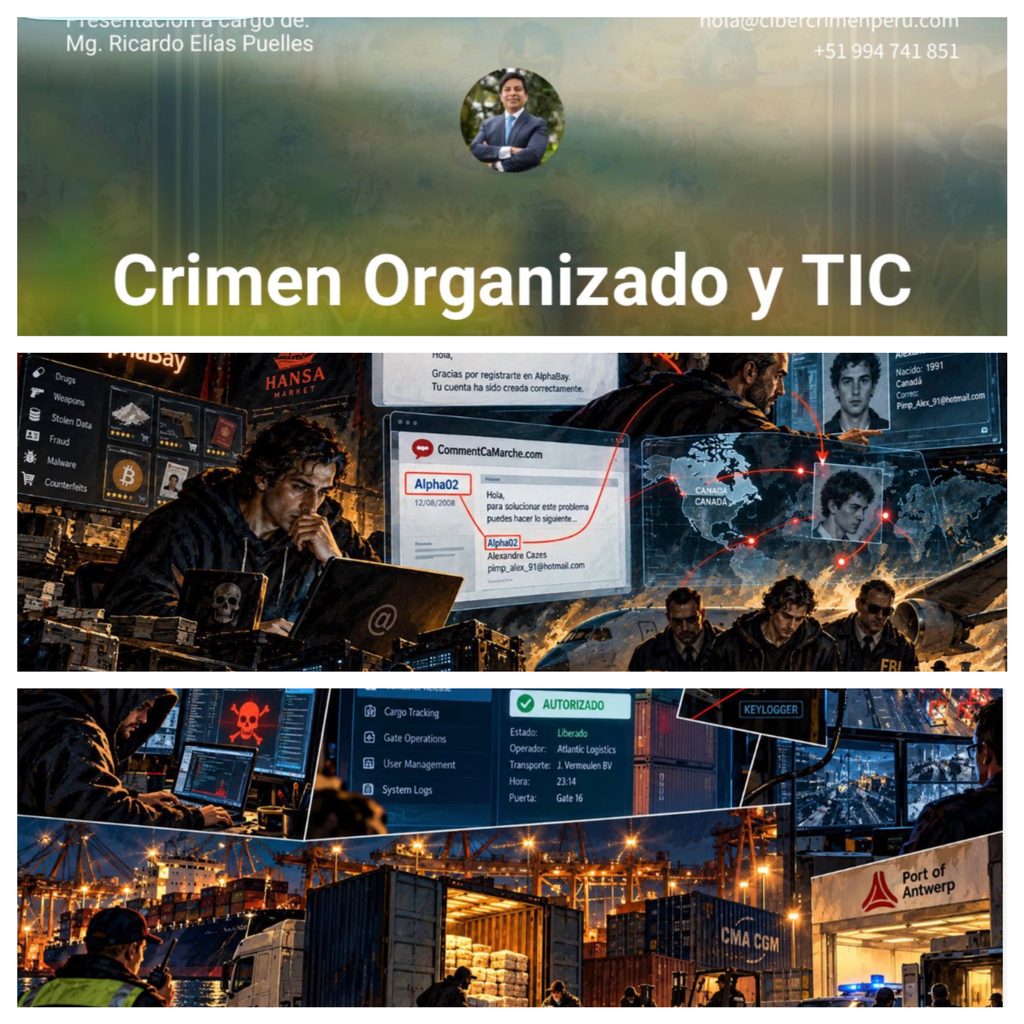
En la parte final de nuestra intervención, analizamos algunos casos internacionales que permiten comprender cómo las organizaciones criminales aprovechan las tecnologías para desarrollar sus actividades ilícitas. Uno de ellos fue la operación internacional contra AlphaBay y Hansa Market, dos importantes mercados clandestinos de la dark web. Examinamos las investigaciones que permitieron identificar a Alexandre Cazes, vinculado con la administración de AlphaBay, así como las estrategias utilizadas por las autoridades para desarticular estas plataformas.

Un aspecto especialmente interesante fue la coordinación de las operaciones policiales. Mientras AlphaBay era desmantelado, numerosos usuarios comenzaron a trasladarse a Hansa Market, sin saber que esta plataforma ya se encontraba bajo el control de las autoridades neerlandesas. Esta operación permitió obtener información relevante sobre las actividades ilícitas desarrolladas en ambos mercados.

También abordamos el caso del puerto de Amberes, donde organizaciones dedicadas al narcotráfico recurrieron a personas con conocimientos informáticos para infiltrarse en los sistemas de gestión logística y facilitar la extracción de cargamentos ilegales. Este caso permitió ilustrar cómo las capacidades tecnológicas pueden convertirse en instrumentos al servicio de estructuras criminales tradicionales.

Finalmente, reflexionamos sobre la relación entre la trata de personas y el fraude informático a partir de las operaciones desarrolladas contra centros de estafas en el sudeste asiático. Estos casos muestran una preocupante convergencia entre distintas manifestaciones de criminalidad organizada, en las que las víctimas de trata son obligadas a participar en actividades de fraude mediante plataformas digitales.

El conversatorio también nos permitió intercambiar ideas sobre el delito de grooming, los desafíos que plantea el uso ético y responsable de la inteligencia artificial y, especialmente, el papel que debe asumir la educación superior en la formación de profesionales capaces de comprender y enfrentar las nuevas manifestaciones de la ciberdelincuencia.

Me llevo una grata impresión de este encuentro, particularmente por el interés de los jóvenes estudiantes en investigar sobre ciberdelincuencia y prueba digital. Resulta alentador encontrar nuevas generaciones comprometidas con el estudio de estos problemas y dispuestas a contribuir al desarrollo de respuestas jurídicas frente a los desafíos tecnológicos.

Mi agradecimiento al Taller de Dogmática Penal Ultima Ratio de la Universidad Nacional de Trujillo por la invitación, la hospitalidad y la oportunidad de regresar a esta querida universidad. Espacios como este nos recuerdan la importancia de continuar investigando, compartiendo conocimientos y promoviendo el debate académico sobre los desafíos que enfrenta el Derecho penal en la sociedad digital.

Comparto con la comunidad académica y los interesados, la presentación que proyecté en el evento. Espero que sea de su utilidad e interés.

BTS en Lima: Army, sigue estas recomendaciones y evita ser víctima de estafa

El 7, 9 y 10 de octubre, Bangtan Sonyeondan (BTS) se presentará en el estadio San Marcos. Al ser la primera visita de uno de los grupos coreanos más queridos y reconocidos a nuestro país, ha despertado gran emoción de la Army -nombre con el que se conoce a su comunidad-. Si bien la algarabía es muy contagiosa, pues vemos amplia cobertura en redes y medios tradicionales de comunicación, lamentablemente también genera una oportunidad que los delincuentes suelen aprovechar. A continuación, comparto algunas recomendaciones para que evites ser víctima de estafa o, de ser el caso, adoptes las medidas legales correspondientes.

  • El único canal oficial para la venta de entradas es Ticketmaster, sin embargo, se agotaron rápidamente.
  • Ten mucho cuidado, días u horas antes del evento, los delincuentes suelen lanzar plataformas falsas / clonadas con anuncios atractivos como «entradas extras habilitadas». Recuerda siempre verificar que te encuentres en la página oficial.
  • A veces, por el apuro o la emoción escribimos mal la dirección URL que queremos visitar. Algunos delincuentes suelen comprar dominios parecidos para que la víctima crea que está visitando la web oficial. Esta técnica se conoce como typosquatting.
  • En algunas ocasiones, aparecen páginas web de reventa de entradas. Su adquisición a través de esta modalidad es un gran riesgo, ya que no sabrás qué empresa o persona está detrás de la transacción. Se han dado casos en los que estas páginas web desaparecen horas después de haber vendido decenas o cientos de entradas -muchas veces, falsas-.
  • En Facebook e Instagram comienzan a circular cuentas que ofrecen entradas. Por lo general, son cuentas con perfiles que emplean nombres y fotografías falsas. Antes de decir ¡hola!, mira la fecha de creación de la cuenta, sus publicaciones previas, revisa sus amigos o contactos, lee los comentarios que puede haber recibido. En una palabra: Desconfía.
  • Si, por alguna razón, ya estás platicando con una cuenta en WhatsApp o Telegram que te ofrece entradas, graba la conversación: Los screenshots y los videos de las conversaciones son útiles para iniciar una investigación. Algunos servicios de mensajería como WhatsApp permiten exportar la conversación. Hazlo. Tu interlocutor podría eliminar los mensajes o bloquearte luego de la transacción.
  • Por lo general, para completar la supuesta venta, te pedirán que yapees, plinees o transfieras el monto a un número de cuenta. Algunos estafadores, para dar «seguridad» incluso te enviarán una foto del DNI del titular de la cuenta. Desconfía también. En el ciberespacio es muy frecuente ver «cuentas mulas» o «mulas bancarias», personas que prestan sus cuentas a cambio de una pequeña comisión, pero que desconocen para qué las están empleando. En otras ocasiones, se crean cuentas sin que el titular del DNI lo sepa.
  • Si has sido víctima de estafa, puedes denunciarlo verbalmente en la comisaría más cercana. No es necesario que presentes una denuncia escrita ni que te acompañe un abogado. Si el policía no quiere recibir tu denuncia, solicita su nombre y, luego, pregunta por el oficial a cargo.
  • Al denunciar, asegúrate de brindar todos los detalles posibles. Como mínimo: Número de cuenta o número telefónico vinculado a la transferencia, forma en la que se entabló la conversación, fecha de inicio de las conversaciones y de la operación, monto transferido. Además, proporciona un número telefónico, correo electrónico y una dirección a la que puedan notificarte las decisiones que adopte la fiscalía.
  • Si tienes pruebas como pantallazos, correos electrónicos o copias de las transferencias electrónicas, puedes entregarlas como prueba. No es un requisito, pero sí ayudará al esclarecimiento de los hechos.
  • Mientras más pronto denuncies, las posibilidades de éxito serán mayores. Es más, en algunos casos podrían realizarse detenciones si el tiempo de flagrancia lo permite.
  • Las Army son muy unidas. Si has sido víctima de estafa, coméntalo en tus grupos o con el resto de miembros, quizás hayan muchos más casos que puedan unirse para buscar justicia. Así, en vez de tener una investigación por una víctima, la fiscalía o la policía podría tener un caso que reúna decenas o cientos de personas agraviadas. La unión hace la fuerza o, mejor dicho: 죽지 않아 묻지 마라 소리 질러 Not not today. 꿇지 마라 울지 않아 손을 들어 Not not today.

Que la emoción de ver a BTS no te haga bajar la guardia 💜.